
Mitreißend und beeindruckend? Können wir selbstverständlich auch digital!
Jeder von Euch erinnert sich an den März 2020, an dem von ein auf den anderen Tag klar wurde, dass sich Präsenz-Veranstaltungen in der nächsten Zeit vorerst nicht mehr realisieren lassen. Dass uns dieser Zustand seit nunmehr fast 1 1/2 Jahren begleitet, damit hätte auch ich zum damaligen Zeitpunkt nicht gerechnet. Aber da, wo sich eine Türe schließt, öffnet sich woanders auch eine neue. Und woran wächst man? Richtig! An neuen Herausforderungen.
Unser gesamtes Angebot an Know-how Transfer, welches sich von unseren Zertifizierungsschulungen über Besuche von Messen und Kongressen, Vor-Ort Terminen und unseren geliebten Partnertag erstreckt, musste neu konzeptioniert werden.
Erfahrungen im Bereich der Durchführung von digitalen Veranstaltungen konnten wir bis dato ausschließlich über unsere Webcasts sammeln, was aber in keiner Art und Weise mit der Durchführung einer Schulung vergleichbar war.
Den Know-how Transfer einzustellen war selbstverständlich keine Option, da gerade bei unserem Produkt die neuesten Entwicklungen, Updates als auch Änderungen an unsere Partner kommuniziert werden müssen.
Da wir alle im gleichen Boot saßen, war die Akzeptanz zur Durchführung der Veranstaltungen in digitaler Form sehr hoch. Das war unser Glück. Jedoch war es essentiell, sich mit der Art und Weise der Durchführung von anderen abzuheben.
Gerade im Bereich unserer Zertifizierungsschulungen sind wir mit der digitalen Durchführung schnell an unsere Grenzen gestoßen. Gerade für unsere Referenten, Simone und Rene, war es eine schwierige und belastende Situation. Während die beiden auf den Präsenz-Schulungen direkt mit den Partnern interagieren konnten, Feedback und Fragen zum Vermittelten erhalten haben, Small-Talk betrieben und den ein oder anderen Witz gerissen haben, so mussten sie in den ersten Monaten im digitalen Format meist gegen eine „Wand“ sprechen.
Mitunter lag dies daran, dass die Vielzahl der Teilnehmer im Home-Office saß, nicht das passende Equipment hatte und der Umgang mit der Situation allgemein für alle neu war. Man fühlte sich beobachtet, so das Feedback der Teilnehmer, was viele dazu bewogen hat, ihre Kamera erst gar nicht anzuschalten. Gott sei Dank ist der Mensch ein „Gewohnheitstier“ und wenige Monate später konnten wir, durch diverse sensibilisierende Maßnahmen, fast alle Teilnehmer dazu bringen, sich vor der Kamera zu zeigen, um unseren Referenten so ein besseres Gefühl zu geben.
Auch unseren servereye Partnertag, welcher vom persönlichen Austausch mit unseren Partnern und Hersteller-Partnern lebt, konnte nicht mehr in der ursprünglichen Form durchgeführt werden. 300 Personen digital zusammen zu bekommen, stellte mich persönlich vor eine sehr große Herausforderung. Selbstverständlich konnte ich intern auf ausreichend Kompetenz im technischen Bereich zurückgreifen, jedoch hatte bis dato noch niemand von uns eine Veranstaltung in dieser Größenordnung digital organisiert und durchgeführt. Welches Tool ist dafür am geeignetsten, was machen wir, wenn das Internet ausfällt, wie können wir unsere Partner integrieren und sicherstellen, dass alle relevanten Informationen übermittelt werden. Und wie heben wir uns von der Masse an digitalen Veranstaltungen ab, die zu diesem Zeitpunkt angeboten wurden?
Richtig, wir machen es einfach wie immer und bleiben so authentisch wie möglich. Mit der Auswahl spannender Themen, einem visuell ansprechenden Setup, digitalen Freizeitevents und unserem Round-Table Konzept gelang es uns den Partnertag 2020, trotz Distanz, zu einem besonderen Erlebnis zu machen.
Somit beschlossen wir uns dazu, unser digitales Veranstaltungskonzept weiter auszubauen. Wichtig war uns dabei, die Nähe und den Informationsfluss zu unseren Partnern aufrecht zu erhalten. Unter dem Slogan #WirGehenLive treten wir nun seit Beginn dieses Jahres zweimal pro Monat mit unseren Partnern in den Austausch, geben ihnen Best Practices zu unseren Features und Erweiterungen mit an die Hand und informieren über die Inhalte der anstehenden Updates. Und die Resonanz bestätigt, dass dies die richtige Entscheidung war. Neben unserem Kick-Off im Februar, welches von knapp 300 Partnern im Stream verfolgt wurde, können wir durchschnittlich pro Session um die 90 Teilnehmer verzeichnen.
Feedbacks unserer Partner, wie…
„Es ist zwar nicht annährend vergleichbar, aber es war schön, Euch zu sehen“
„Macht weiter so, Ihr seid toll“
„ich finde das war ein seeehr informatives Live Event! Weder trocken noch langweilig. Bitte mehr davon!“
„Einfach nur schön, Euch zu sehen“
„Klasse gemacht, sehr gute und informative Veranstaltung“
… haben uns darin bestätigt, in dieses Thema weiter Zeit und Ressourcen zu investieren, um die #WirGehenLive Sessions noch attraktiver für Euch zu gestalten. Also, seid gespannt, was wir im 2. Halbjahr für Euch bereithalten werden!
Dennoch können wir es kaum erwarten, Euch hoffentlich bald wieder zu einer unserer servereye Präsenz-Veranstaltung begrüßen zu dürfen.
Eure Nadine
Neue Sicherheitslücke PrintNightmare – servereye Empfehlung zur Absicherung
In allen Windows-Versionen, sowohl Server und Desktop, gibt es eine Remote Code Execution (RCE) Schwachstelle (CVE-2021-34527) im Windows Print Spooler-Dienst, die besonders Windows Server-Systeme bedroht und bereits aktiv ausgenutzt wird.
Von Microsoft selbst gibt es bisher nur eine Bestätigung der Schwachstelle sowie Hinweise, wie das Problem durch Abschalten des Windows Printer Spooler Dienstes bis zum Vorliegen eines Sicherheitsupdates abgeschwächt werden kann.
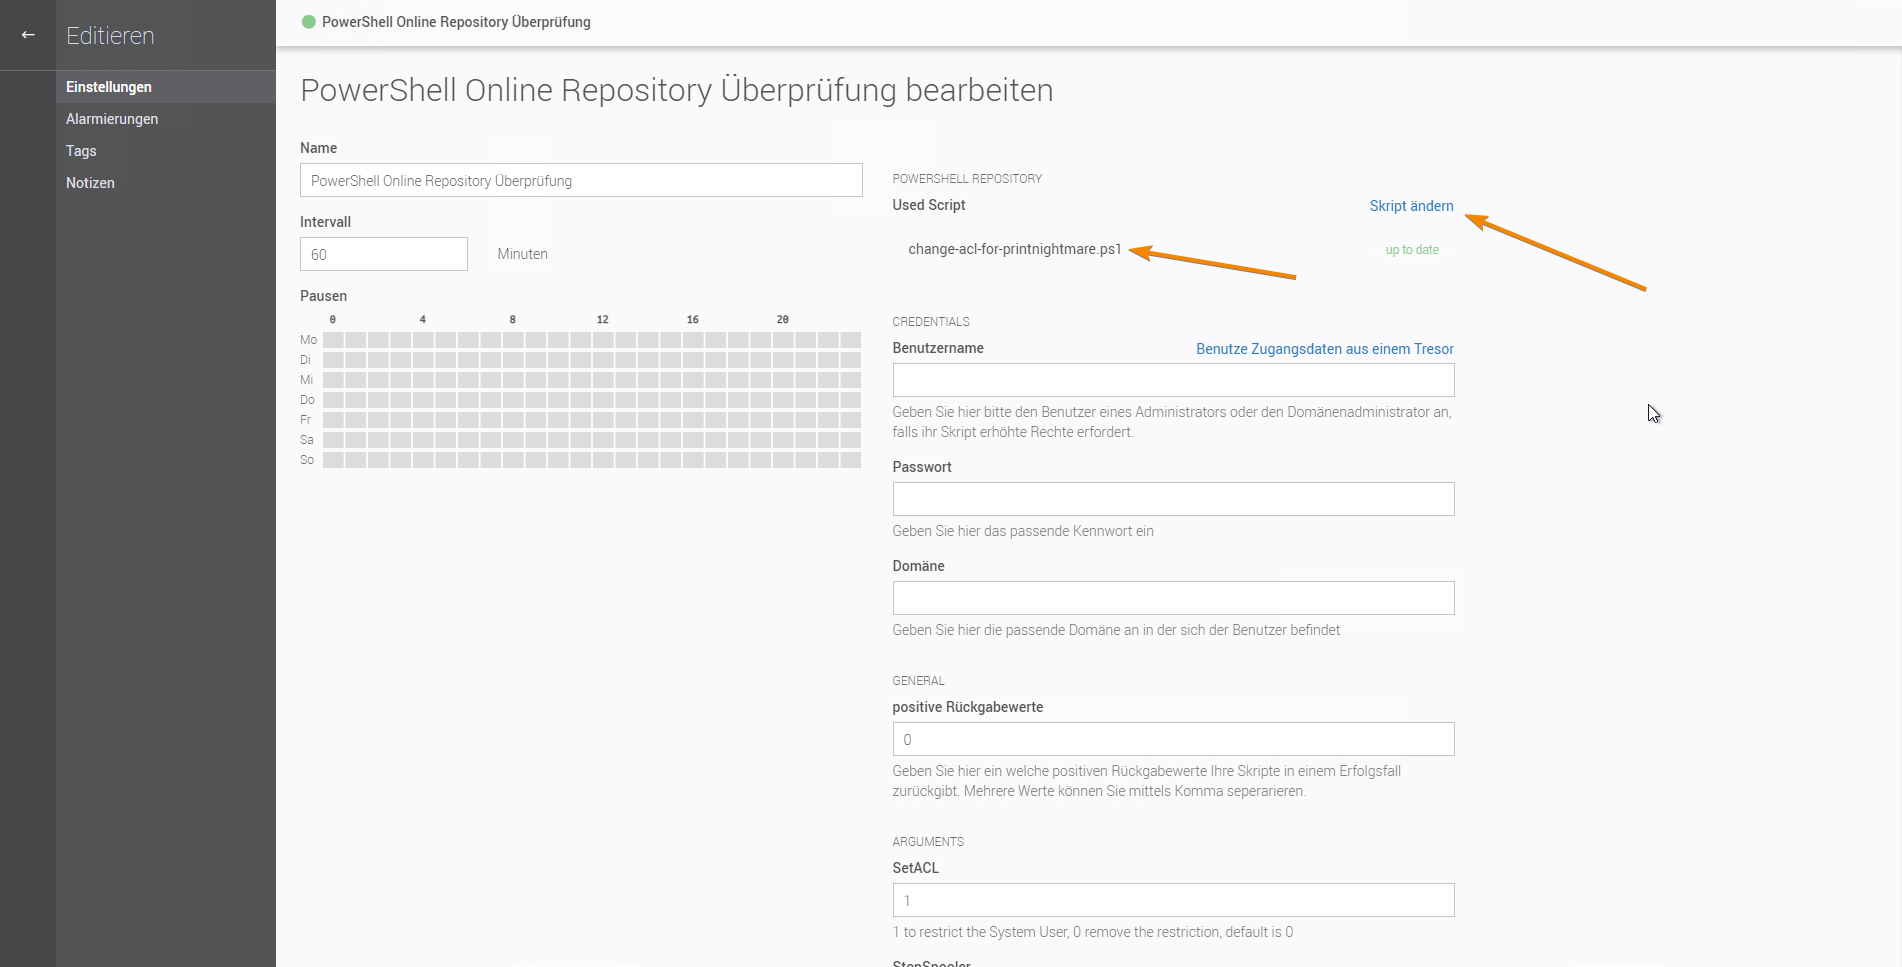
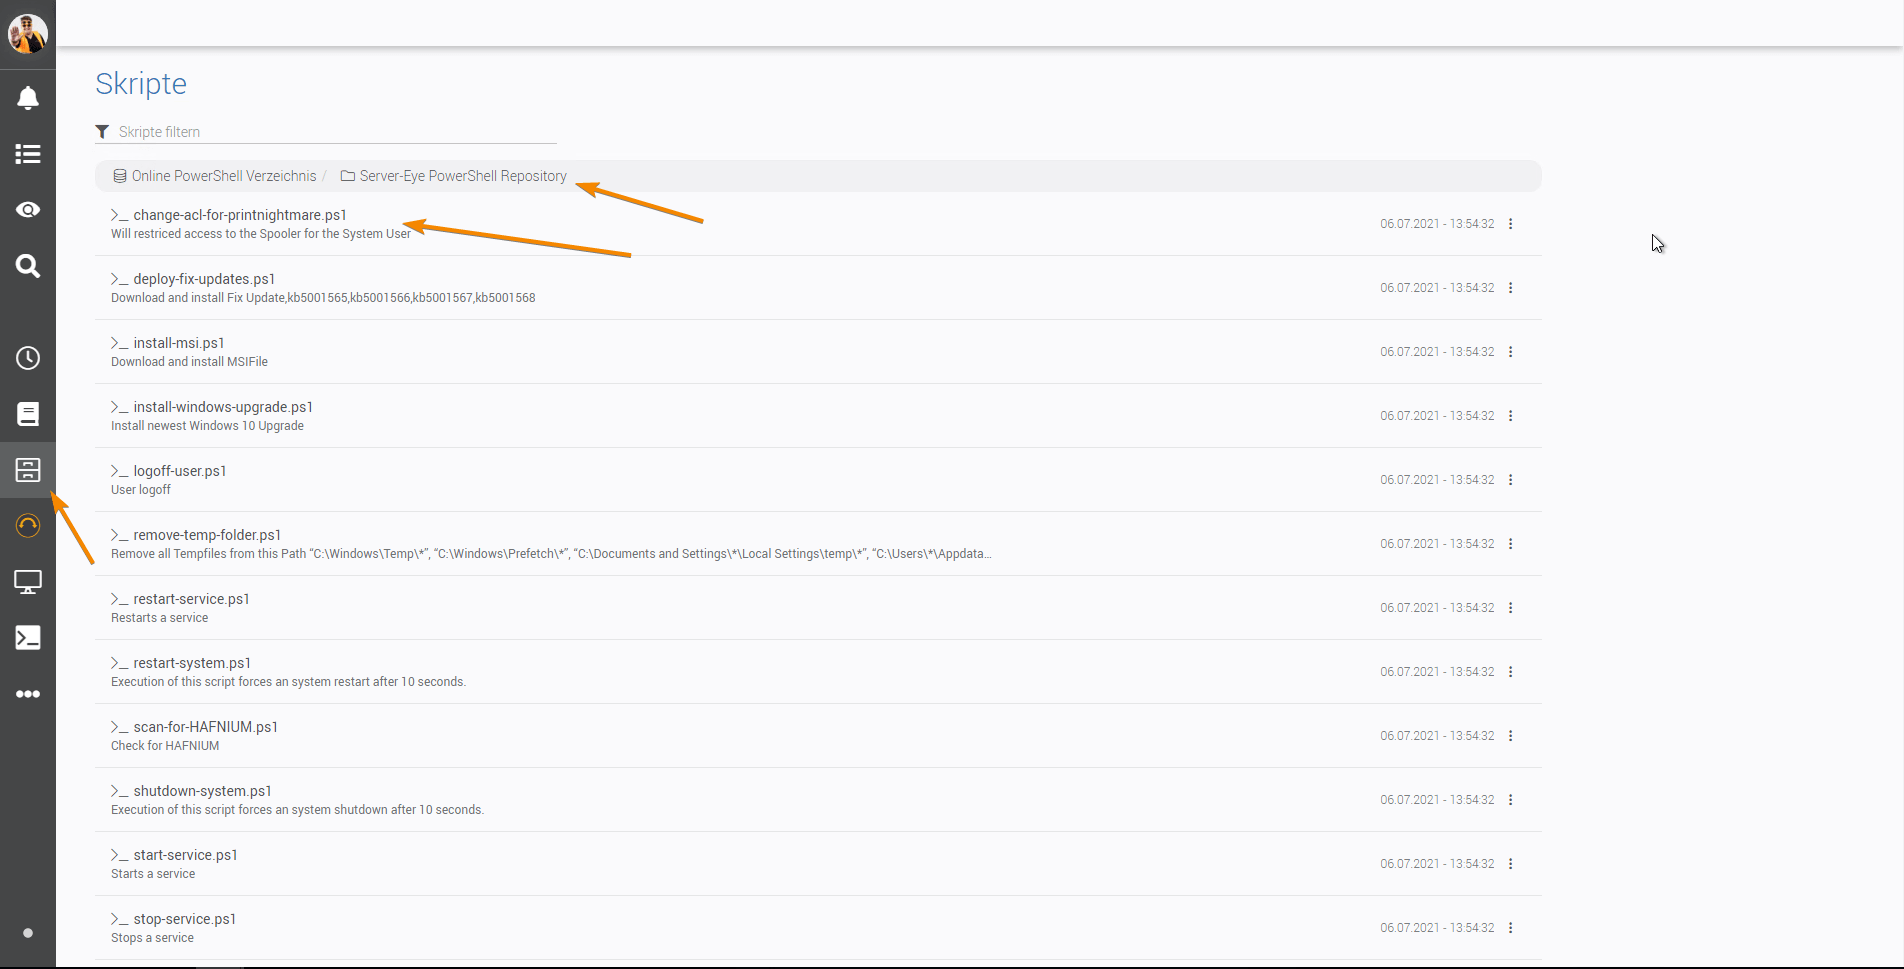
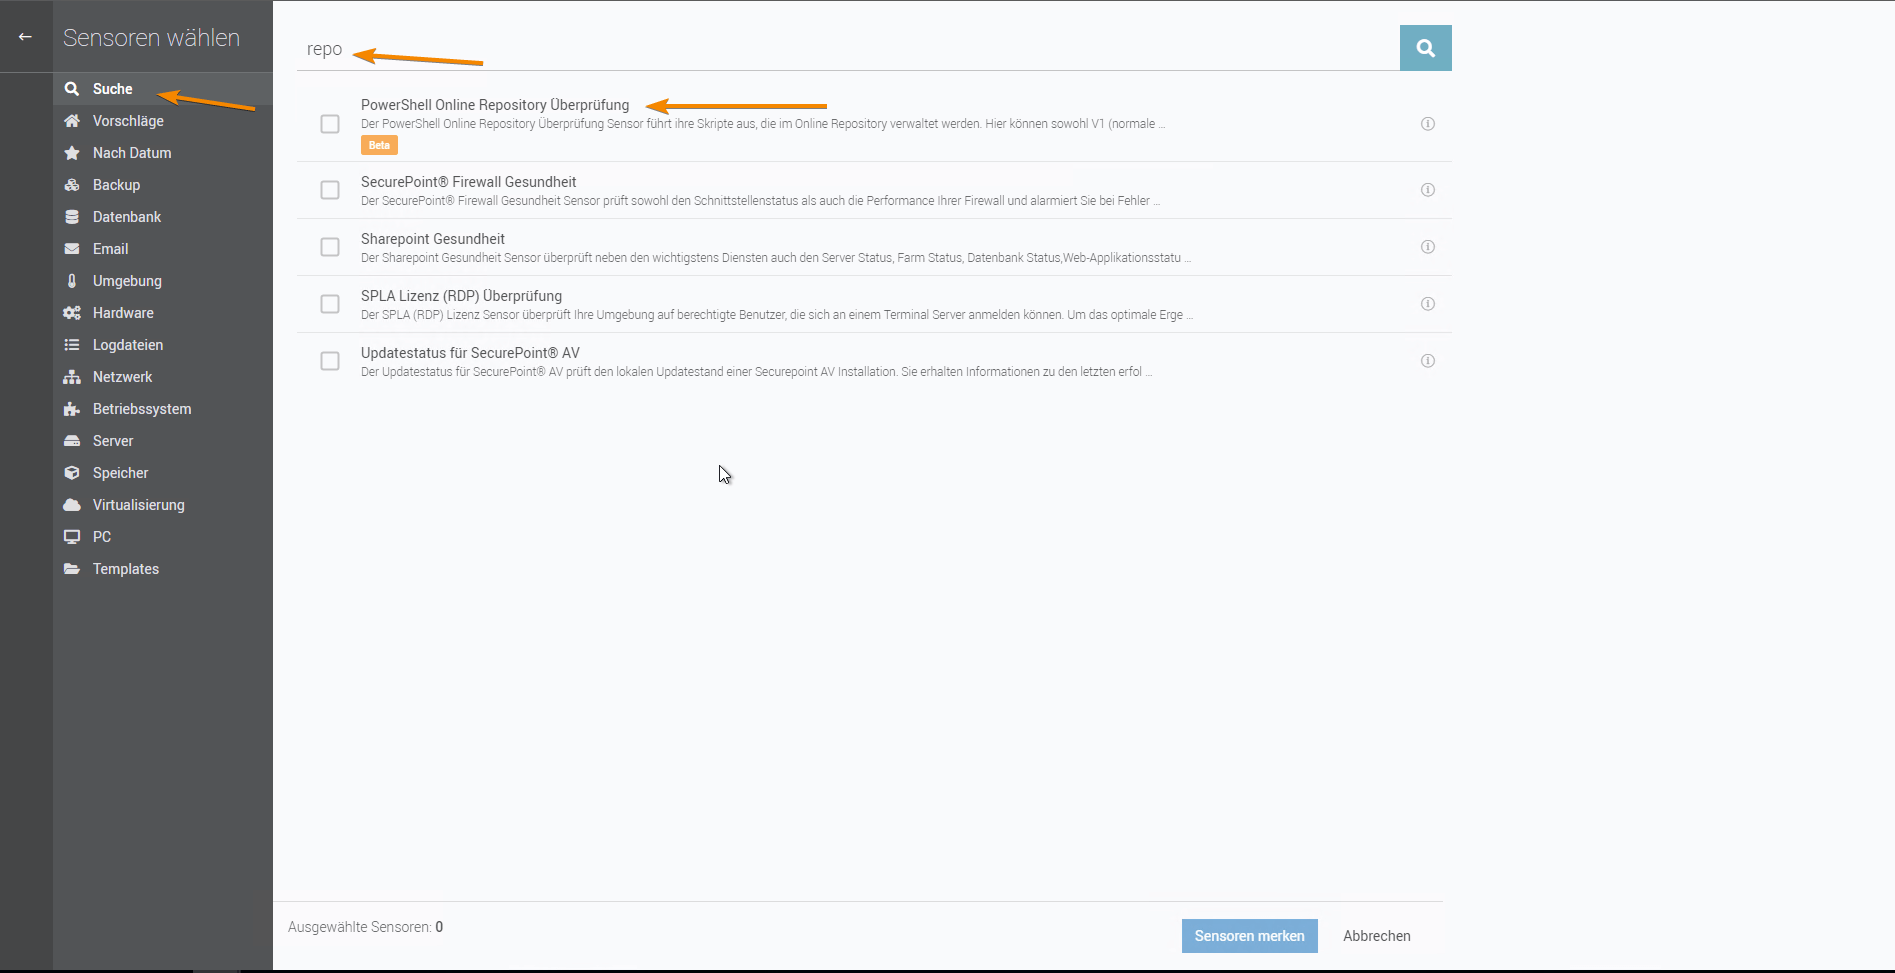
Das Team von servereye hat sofort ein Skript entwickelt, das mit dem PowerShell Online Repository Überprüfungs-Sensor genutzt werden kann, um die Sicherheitslücke abzuschwächen.
Das von uns bereitgestellte Skript bietet nicht nur die die von Microsoft empfohlene Möglichkeit, sondern ermöglicht weitere Aktionen:
- Werden allgemein keine Druckerdienste benötigt -> Druckerdienste abschalten
- Werden ausschließlich lokale Druckerdienste benötigt -> Abschalten des Remote Druckens
- Werden alle Druckerdienste benötigt -> Änderung der Berechtigung des Spooler-Ordners
Durch die Nutzung in einem Sensor können die Einstellungen bei Bedarf auf einzelnen Systemen schnell angepasst werden.
servereye empfiehlt die Ausführung dieses Sensors bzw. Skripts auf allen Windows Server-Betriebssystemen zur Absicherung.
Gefährden Investoren die Produktsicherheit?
Vielleicht denkst Du auch erst einmal, dass das sehr abwegig klingt. Was hat denn die Qualität eines Produkts mit einem Investor zu tun? Ein Investor, der viel Geld in eine Firma steckt, sollte doch an hoher Produktqualität interessiert sein. Eine gute Qualität führt zu einem nachgefragten Produkt und damit zu hohen Umsätzen. Diese sind Grundlage für hohe Gewinne. Und an Gewinnen sollte doch jeder Investor interessiert sein.
Doch hohe Gewinne lassen sich viel einfacher realisieren, indem man massiv Kosten einspart. Und hier liegt das Kernproblem: Es geht nicht immer um anständige und vertretbare Gewinnmargen, sondern nur noch um maßlose Profitgier.
Das Übel: Raubtierkapitalismus
Wenn Investoren wie Heuschreckenschwärme riesige Geldströme in ganze Branchen stecken, kann dies der Beginn eines Kahlschlags sein. Mitarbeiter werden entlassen, gut funktionierende Bereiche werden verkauft und das Controlling spart im großen Stil Kosten. Das ist möglich, da Investoren sich vor der Geldüberweisung ein erhebliches Mitspracherecht einräumen lassen.
Wichtige Entscheidungen trifft nicht mehr der Unternehmensgründer oder Geschäftsführer, sondern der Investor. Sie bestimmen, haben aber nicht immer die nötige Ahnung von Markt und Branche. Diese Geldgeber steuern ein Unternehmen auf kurze Sicht. Kurzfristig agierende Investoren haben den Ruf, Unternehmen langfristig zu schaden. Der Fokus liegt wohl zu stark auf schnellen Erfolge. Mangelnde Investitions- und Zukunftsplanungen gepaart mit Misswirtschaft bluten meist jedes noch anfangs gesunde Unternehmen aus.
Fehlende Weitsicht ist kein Einzelfall. Selbst börsennotierte Unternehmen schauen maximal drei Monate in die Zukunft, bis die nächsten Quartalszahlen veröffentlicht werden. Aktionäre erwarten Rendite und üben Druck auf das Management auf. Viele amerikanische IT-Unternehmen stecken in diesem Kreislauf und werden ganz aktiv, wenn die Quartalszahlen noch nicht im Soll sind. Findige Einkäufer kennen dieses System und beschaffen Soft- und Hardware immer genau zu diesem Zeitpunkt. Es winken regelmäßig große Rabatte.
Weniger Sicherheit durch Profitgier
Auch in unserer IT-Branche gibt es aktuelle Beispiele, bei denen Kosteneinsparungen eine höhere Priorität als IT-Sicherheit hatten. Um keine Firmen oder Markennamen aus unserer Branche zu nennen, wählen wir mal ein Beispiel aus einer anderen Branche:
Ganz aktuell verdichten sich die Hinweise, dass bei dem Seilbahnabsturz in Italien beim Lago Maggiore die Profitgier der Betreiber 14 Menschenleben gekostet hat. Das Sicherheitssystem der Notbremse sei manipuliert worden, um den laufenden Betrieb und damit die Einnahmen nicht zu gefährden.
servereye ist investorenfrei
Bei uns gibt es keine Investoren, die uns vorschreiben, was wir zu tun und zu lassen haben. Wir bestimmen selbst nach bestem Wissen und Gewissen die strategische Ausrichtung unseres Unternehmens und die Entwicklung unseres Produktes servereye. Dabei legen wir großen Wert auf eine kundenorientierte Produktentwicklung mit Weitblick. Alles was zum Produkt passt und im Systemhausumfeld benötigt wird, können wir realisieren. Teilweise auch ohne dass wir einen direkten ROI für die einzelne Entwicklung verlangen. Schönes Beispiel sind unsere mächtigen RMM-Funktionen, die ohne Mehrpreis im Sensorhub enthalten sind. Während andere Anbieter ständig die Preise erhöhen und neue fantasievolle Namen für Gebühren und Kosten erfinden, sind unsere Preise in den letzten 12 Jahren unverändert geblieben. Auch wenn viele neue Funktionen dazukamen.
Die Entwicklung unseres Geschäftsmodells basiert auf der Idee von Bootstrapping:
– komplett ohne externe Finanzierung
– mit einem funktionierenden Geschäftsmodell von Anfang an
– sparsam, erfolgreich und effektiv von Beginn an
– gut überlegte strategische und finanzielle Entscheidungen
Wir bleiben unabhängig und möchten auch noch in weiter Zukunft ein verlässlicher Partner für unsere Kunden sein. Das ist das Versprechen von unserem Gründer und Geschäftsführer Michael Krämer. Dafür steht das gesamte Team von servereye.
Arbeiten mit servereye RMM
„Der PC ist einfach langsam und funktioniert irgendwie nicht mehr so richtig“. Solche Aussagen haben wir alle schon vernommen. In diesem Fall würdest Du zum Beispiel die Auslastung des Systems (ob CPU, RAM oder auch der Festplatte) prüfen.
Sobald eine wichtige Software auf einem System installiert und gerade im Fehlerzustand ist, werden unter Umständen Logs benötigt. Wenn dann noch der betreffende Kunde gerade viel zu tun hat, wurde die Frage bzgl. einer Fernwartung nicht zu Begeisterungsstürmen führen.
Hier kannst Du mit unserem servereye RMM Abhilfe schaffen!
Passwörter verwalten
Mit unserem Passwort-Tresor ist es möglich, Passwörter für die Nutzung im Remote-Management-System oder in Sensoren abzuspeichern und im OCC direkt auf diese zuzugreifen. Der Tresor kann sowohl global als auch persönlich angelegt werden. Die Rechte der Benutzer bei global angelegten Tresoren können selbstverständlich definiert werden.
Skripte ausführen
Außerdem ist ein Online PowerShell Verzeichnis enthalten, in dem zahlreiche von uns erstellte Skripte enthalten sind, die beispielsweise für verschiedene Sensoren oder die Aufgabenplanung benutzt werden können. Weiterhin hast Du die Möglichkeit, auch eigene Skripte in diesem zu hinterlegen und globale, wie auch persönliche Ordnerstrukturen aufzubauen. Diese Skripte können selbstverständlich für deine Kollegen freigegeben werden.
Remote Management
Darüber hinaus verfügen wir über ein Remote Management, bei dem Du im Dashboard alle wichtigen Informationen gebündelt betrachten kannst: von Systeminformationen über Alarmierungen bis hin zu Notizen ist alles enthalten.
Möchtest Du eine tiefere Analyse durchführen, solltest Du den Taskmanager in Betracht ziehen. In diesem warten bekannte Ansichten von der CPU Auslastung, über RAM, Festplatten und Ethernet auf Dich. Hier ist es auch möglich, Prozesse zu beenden, Dienste zu starten, zu stoppen oder neu zu starten. Auch gibt es hier die Ansicht der angemeldeten Benutzer. Werden besondere Dateien vom System oder auf dem System benötigt, kannst Du diese über den integrierten Explorer hoch- und herunterladen.
Du musst schnell ein Skript ausführen? Kein Problem, da Du im Reiter „Skripte ausführen“ diesen Part umsetzen oder auch direkt auf eben besagtes PowerShell Online Verzeichnis und auf die dort gelagerten Skripte Zugriff hast.
Ebenso steht Dir die Ereignisanzeige mit ihren Anwendungs- und Dienstprotokollen zur Verfügung. Ein weiterer und letzter Punkt ist die Registry mit Einsicht der Registry Keys und der Möglichkeit, Einträge und Keys zu erstellen sowie zu löschen.
Aufgaben planen
Mit der servereye Aufgabenplanung kannst Du für alle in servereye eingebundenen Systeme bei einem Kunden eine Aufgabe planen. Es besteht die Möglichkeit, einen einmaligen, täglichen, wöchentlichen oder monatlichen Trigger einzustellen. Als Task kannst du beispielsweise ein Skript einbinden oder aus unserem Online PowerShell Verzeichnis auswählen. Dort haben wir bereits viele Skripte für Dich vordefiniert – zum Beispiel der Neustart von Maschinen oder der automatische Neustart von Services.
Neugierig geworden?
Dann teste servereye jetzt kostenlos!
>> Jetzt servereye kostenlos testen <<
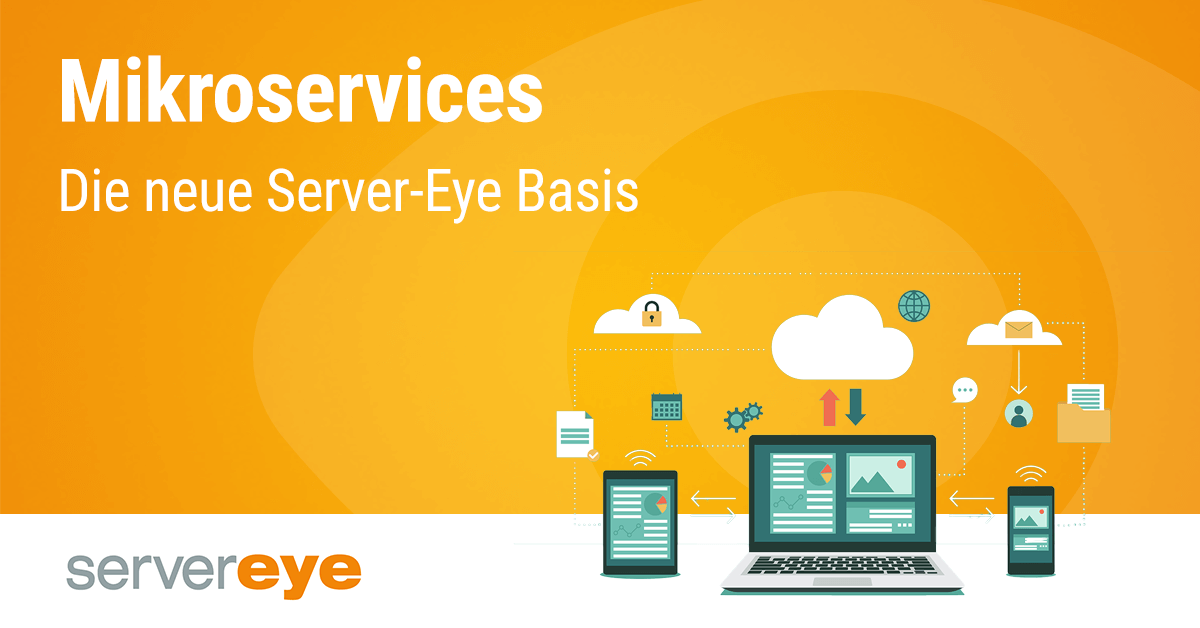
Wie werden eigentlich Cloud-Dienste entwickelt?
Cloud-Anwendungen wie servereye bieten so einige Vorteile. Es müssen keine zusätzlichen Programme mehr auf dem eigenen Rechner installiert werden, denn die Anwendung wird in einem Browser ausgeführt. Der Zugriff geschieht ortsunabhängig und der Service ist rund um die Uhr verfügbar.
Grundlage dieser recht jungen Entwicklung sind Mikroservices, die ein neues Architektur-Modell als Grundlage haben.
Softwareentwicklung mit Mikroservices
Mikroservices sind kleinste Anwendungen, die isoliert für eine ganz konkrete Aufgabe zuständig sind. Sie werden unabhängig voneinander bereitgestellt und können in verschiedenen Programmiersprachen entwickelt werden. Die Kommunikation untereinander geschieht über eine Schnittstelle (API) mit bekannten Protokollen wie zum Beispiel „http“. Damit sind Mikroservices die ideale Basis für native Cloud-Anwendungen.
Mikroservices bieten Herstellern von Cloud-Lösungen viele Vorteile:
Mehr Flexibilität
Microservices können schnell ausgetauscht und neu integriert werden, ohne die Stabilität der gesamten Anwendung zu gefährden. Damit werden Anpassungen oder Erweiterungen zu einer einfachen Angelegenheit.
Einfache Skalierbarkeit
Jeder Mikroservice kann unabhängig von den anderen Services skaliert werden. So werden Lastspitzen gezielt abgefangen, indem genau dieser Bereich performanter betrieben wird. Mikroservices lassen sich fein granular auf eine optimale Performance abstimmen.
Mehr Ausfallsicherheit
Um die Cloud-Prozesse weitestgehend vor Ausfällen zu schützen, bleiben die Anwendungen aufgrund der verteilten Struktur weitestgehend unberührt beim Ausfall eines einzelnen Microservice-Moduls. Durch die spezifische Aufgabenverteilung jedes einzelnen Services können auftretende Fehler schnell isoliert und behoben werden.
servereye ist zukunftssicher
Cloud-Anwendungen gehört die Zukunft und wir sind mit servereye ein Teil dieser fortschrittlichen Entwicklung. servereye nutzt konsequent die Vorteile der neuen Software-Entwicklung und des damit verbundenen Architektur-Konzepts.
servereye befindet sich übrigens in guter Gesellschaft. Namhafte Plattformen wie Google, Amazon, Netflix, Twitter und Ebay sind ebenfalls mit Mikroservices realisiert worden.
Wie auch immer zukünftige Anforderungen unserer Partner aussehen mögen, wir sind heute schon darauf vorbereitet.

Arbeiten mit Passwort-Tresoren
Was genau ist ein Passwort-Tresor?
Der Passwort-Tresor bietet Dir die Möglichkeit, im OCC nicht nur Passwörter zu hinterlegen, sondern diese auch kundenspezifisch oder systemhausübergreifend zu verwalten.
Ein großer Vorteil des Passwort-Tresors: Deine Techniker können Passwörter nutzen, ohne diese kennen zu müssen. Die hinterlegten Passwörter können innerhalb des OCCs sowohl in Sensoren als auch im RMM genutzt werden und ermöglichen Dir so maximalen Nutzen ohne externe Tools oder zusätzliche Kosten.
Wie werden Passwort-Tresore strukturiert?
Du musst Dir überlegen, ob Du Deine Tresore innerhalb des Systemhauses oder kundenspezifisch anlegen möchtest. Beides ist möglich, die Auswahl hast Du bei jedem neuen Tresor erneut. Lediglich ein nachträgliches Umkonfigurieren des Tresors ist dahingehend nicht möglich. Die Entscheidung solltest Du also direkt bei der Anlage des Tresors treffen.
Beim Anlegen eines neuen Tresors kannst Du entscheiden, wie dieser entschlüsselt werden soll und ob die Nutzer, die Zugriff auf diesen Tresor haben, das Passwort auch im Klartext einsehen dürfen oder nicht. Das gibt Dir die Möglichkeit, dass Auszubildende oder neue Mitarbeiter auch Passwörter nutzen können, die sie nicht kennen und auch nicht kennen sollten.
Was die Anzahl der Passwörter in einem Tresor angeht, sind Dir keine Grenzen gesetzt. Besitzt Du sehr viele Passwörter, macht es natürlich Sinn diese in kundenspezifischen Tresoren unterzubringen.
Grundsätzlich kannst Du einen Tresor mit dem Passwort des Nutzers aus dem OCC oder mit dem Private-Key entsperren lassen.
Ebenso kannst Du für jeden Tresor festlegen, wer ihn nutzen kann, wer die hinterlegten Passwörter bearbeiten kann und wer ebenfalls Benutzer auf diesen Tresor berechtigen darf. Diese Zuweisung passiert über die Rollen (Reader, Editor, Admin), die im Tresor für die einzelnen Personen hinterlegt werden können.
Wichtig: Du kannst nur Personen auf einen Tresor berechtigen, die auch schon ein Schlüsselpaar angelegt haben.

Sicherheit, wie Du sie von servereye kennst und schätzt
Wie Du es von uns gewohnt bist, wird bei uns das Thema Sicherheit groß geschrieben. Daher sind alle Passwörter in unserer Cloud verschlüsselt. Dazu nutzen wir das „Private/Public Key“ -Verfahren. Bevor Du also einen Systemhaus-Tresor oder Deinen eigenen Passwort-Tresor nutzen kannst, musst Du Dir zunächst das Schlüsselpaar im OCC generieren.
Achtung, extrem wichtig: Du musst den Private Key unbedingt herunterladen und an einem sicheren Ort speichern/ablegen.
Verschlüsselst Du beispielsweise einen Tresor mit der Methode „Public Key“, benötigst Du zum Entschlüsseln den Private Key. Wenn Du Deinen Private Key verlierst, kannst Du den Tresor nicht mehr nutzen sowie nicht mehr auf die Passwörter zugreifen. Der Vorteil des Entsperren mit dem OCC-Passwort ist ganz klar – die Einfachheit. Du gibst das Passwort Deines OCC-Logins ein und kannst auf den gewünschten Tresor zugreifen. Das geht dann beispielsweise auch mobil über unsere App – ohne, dass Du die Key-Datei auf Deinem Smartphone haben musst.
Wenn Du einen Tresor über den Key verschlüsselst, ist das nochmal ein Stück mehr Sicherheit. So kommt jemand auch wirklich nur an das Passwort heran, wenn er die Key-Datei zur Hand hat und diese einfügen kann.
Der eine Vorteil der Sicherheit ist natürlich die Entsperrung des Tresors. Der andere positive Aspekt ist ganz klar: Du musst festlegen, ob das Passwort im Klartext angezeigt werden kann, wenn der Tresor entsperrt wurde. Dies entscheidest Du bei der Anlage des entsprechenden Tresors, da ein späteres Anpassen nicht möglich ist. Da Du die Passwörter aber auch ohne Klartextanzeige nutzen und (bei entsprechender Rolle) verändern kannst, vermeidest Du das Risiko, dass Dir Dritte auf den Bildschirm schauen und das Passwort mitlesen können, wenn Du die Passwörter nicht im Klartext anzeigen lässt.
Ein weiterer Punkt zum Thema Sicherheit
Wenn ein neuer Tresor angelegt wird, wird für diesen auch immer ein Wiederherstellungsschlüssel angelegt. Auch dieser ist, wie der Private Key, unbedingt aufzubewahren. Sollte nämlich kein anderer Benutzer Admin auf einem Tresor sein und Du den Wiederherstellungsschlüssel nicht mehr besitzen, ist der Tresor leider verloren. Wir haben keine Möglichkeit, Dir den Tresor oder den Zugriff wiederherzustellen!
Ist noch ein weiterer Benutzer Admin für den gewünschten Tresor, kann dieser Dich dem Tresor wieder hinzufügen.
Wie erleichtern Passwort-Tresore das tägliche Arbeiten?
Hast Du Deine Tresore gepflegt, kannst Du schnell auf die Passwörter zugreifen und diese beispielsweise einfach in die Sensoren übertragen. Ebenso ist es möglich, diese Passwörter für den Zugriff mit RMM zu nutzen.
Somit musst Du nicht jedem alle relevanten Passwörter mitteilen und hoffen, dass sie nicht aufgeschrieben oder vergessen werden. Neue Mitarbeiter oder Auszubildende können damit beauftragt werden, dass sie beispielsweise Sensoren mit Zugangsdaten ausstatten oder per RMM ein System kontrollieren.
Nicht zuletzt hast Du jederzeit Gewissheit darüber, wo Deine Passwörter liegen und hast über das OCC zu jedem beliebigen Zeitpunkt den Zugriff darauf.

Spare Dir separate Tools – der Tresor ist im OCC integriert und damit im Sensorhub-Preis mit inbegriffen!
>> Jetzt servereye kostenlos testen <<
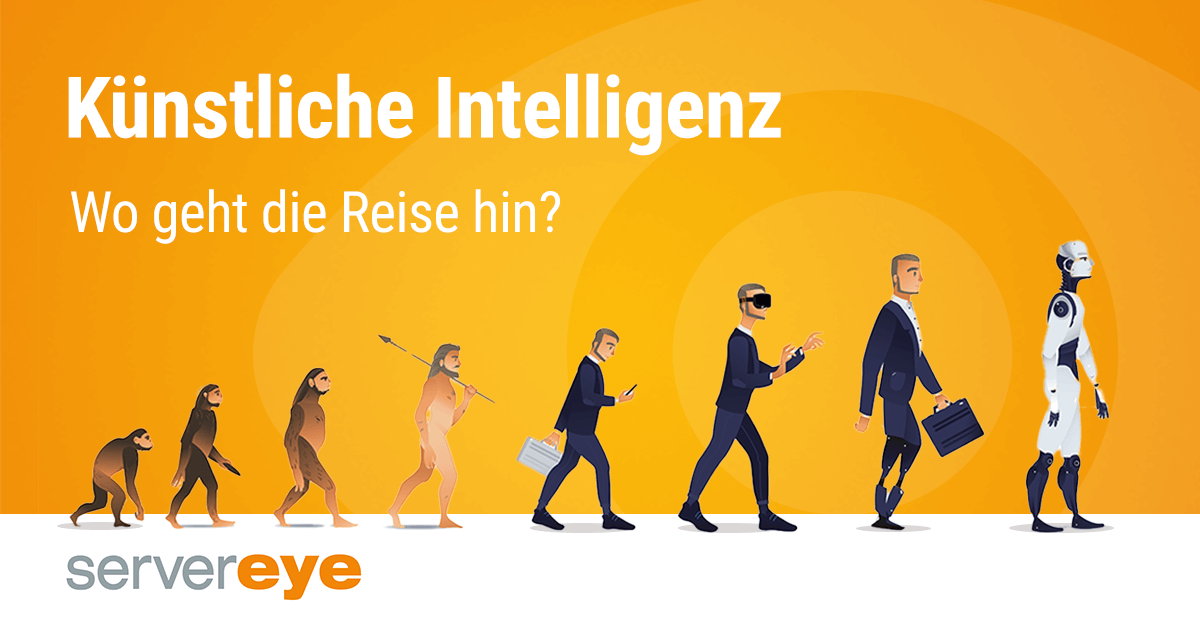
Künstliche Intelligenz im Alltag
Künstliche Intelligenz (KI) fasziniert die Menschen schon seit den 60er Jahren. Die Vorstellung, dass sich menschliches Denken digitalisieren und verbessern lässt, erscheint als logische Fortsetzung der technologischen Entwicklung. Als der IBM-Rechner Deep Blue im Jahr 1997 den damaligen Schachweltmeister Gari Kasparov schlug, war die Sensation perfekt. Wohin führt das, wenn Maschinen zukünftig in der Lage sein werden, eigene Entscheidungen zu treffen? Industrie 5.0 bezeichnet dabei die Zusammenarbeit zwischen Mensch und Roboter. Die Fragen nach Moral und Ethik rücken in den Vordergrund. Und wer ist überhaupt verantwortlich, wenn KI im Rahmen des autonomen Fahrens eine falsche Entscheidung trifft? Die Entwicklung ist damit nicht nur auf die Technologie beschränkt, sondern auch auf die Frage, wie weit wir uns zukünftig von KI beeinflussen lassen wollen.
Die Entwicklungsstufen
Auch wenn wir von den aktuellen Möglichkeiten der künstlichen Intelligenz tief beeindruckt sind, stehen wir erst ganz am Anfang der Entwicklung. KI beinhaltet eine Vielzahl verschiedener Methoden, Verfahren und Technologien. Grundsätzlich wird zwischen drei Entwicklungsstufen der KI unterschieden.
Die erste Stufe wird als „Schwache KI“ bezeichnet. Auf dieser ersten Entwicklungsstufe befinden wir uns aktuell. In gegenwärtiger Form nutzen wir sie bei Sprachassistenten sowie bei Bild- und Spracherkennung. Auf diesem Level übertrifft die KI bei der Datenanalyse hinsichtlich Schnelligkeit und Zuverlässigkeit das menschliche Leistungsvermögen um ein Vielfaches.
Die nächste Stufe wird als „Starke KI“ betitelt. Diese Systeme sind zukünftig imstande, ihr Wissen und ihre Fähigkeiten in den verschiedensten Kontexten anzuwenden. Auf diesem Niveau wird erwartet, dass die Algorithmen argumentieren, entscheiden und kreativ sein können. Das Arbeiten auf menschlichem Niveau wird viele Bereiche durchdringen.
Die letzte Entwicklungsstufe „Super KI“ sprengt unsere Vorstellungskraft und soll die menschliche Intelligenz um ein Vielfaches übersteigen. Wir kennen die düsteren Szenarien aus Science-Fiction-Filmen, wenn Roboter die Weltherrschaft übernehmen. Es wird auf dieser Stufe keine Bereiche mehr geben, bei denen menschliches Handeln noch überlegen ist.
Aktuell müssen wir uns aber keine Sorgen machen, denn Experten gehen davon aus, dass wir noch mindestens 30 bis 40 Jahre benötigen, um Level zwei zu erreichen. Der Sprung zur „Super KI“ wird dann anschließend allerdings nicht mehr so lange dauern.
Deep Learning als Voraussetzung
Die heutigen Entwicklungen beruhen auf künstlichen neuronalen Netzen, die ein eigenständiges Lernen ermöglichen. Dabei werden Erkenntnisse der Neurowissenschaft genutzt. Einzelne Recheneinheiten (Neuronen) können durch eine Vernetzung Informationen intelligent verarbeiten. Die zugrundeliegende Architektur besteht aus sehr vielen Neuronen-Schichten. Zwischen diesen Schichten werden neue Informationen gebildet, die eine Repräsentation der ursprünglichen Informationen darstellen. Es geht also in die Tiefe, was der Begriff „Deep Learning“ passend ausdrückt.
Praxisbeispiel – Autonomes Fahren
Die Vision, dass wir beim Autofahren ein Nickerchen machen können, erfordert ein völlig autonomes Fahren. Der Fahrer wird zum Passagier und muss sich um nichts mehr kümmern. Das ist die höchste Ebene der fünf Entwicklungsstufen, die noch in weiter Ferne steht.
Assistiert – Teilautomatisiert – Hochautomatisiert – Vollautomatisiert – Autonom
Die Verantwortung verschiebt sich immer weiter vom Menschen zum Auto. Wir befinden uns aktuell souverän auf Stufe zwei, dem teilautomatisierten Fahren. Der Fahrer wird von Assistenzsystemen unterstützt und kann für kurze Zeit die Hände vom Lenker nehmen.
Der Weg ist noch weit. Es wird mindestens noch ein Jahrzehnt vergehen, bis autonome Systeme über deutsche Straßen rollen. Die Anforderungen sind komplex und exorbitant hoch. Informationen von Laserscannern, Ultraschallsensoren und Radarsystemen erstellen in Echtzeit ein 360-Grad-Modell der Fahrzeitumgebung. Verkehrsschilder müssen sicher interpretiert werden, Umgebungskarten liefern Daten, die zur Errechnung von Fahrmanövern notwendig sind. Nur künstliche Intelligenz in Form von Deep Learning hat das Potential, diese Menge an Operationen in der benötigten Geschwindigkeit auszuführen.
Praxisbeispiel – Bilderkennung
Bei jedem Foto mit dem Handy ist künstliche Intelligenz in Form der Gesichtserkennung aktiv. Das Bild wird analysiert und der Algorithmus erkennt, ob die Merkmale eines Gesichts vorliegen. Damit das funktioniert, hat das System vorab trainiert und Millionen Bilder analysiert. Weiterentwickelte Systeme erkennen die Augen von Menschen und Tieren und richten den Autofokus genau dorthin. Es gibt unzählige Abwandlungen dieser Gesichtserkennung.
Der Deep Fake mit dem Gesichtertausch erfreut als App seine User. Als reine Spaßanwendung lässt sich mit „Reface“ das eigene Gesicht in Bilder oder sogar Videos einfügen. Man wird im Handumdrehen zum Hauptdarsteller beliebiger Filme oder Serien. Auch dahinter verbirgt sich künstliche Intelligenz, die den Austausch der Gesichter mit Deep Learning realisiert hat.
Die Bilderkennung hat aber auch sinnvolle Anwendungsmöglichkeiten, wie zum Beispiel in der Medizin bei der Erkennung von Karzinomen. KI analysiert medizinische Aufnahmen und kann mit einer sehr hohen Wahrscheinlichkeit vorhersagen, ob es sich um einen bösartigen Tumor handelt oder nicht.
Praxisbeispiel – Spracherkennung und Übersetzung
Das Erkennen von Sprache ist ein Prozess, der seit mindestens 20 Jahren entwickelt wird. Dabei geht es um das maschinelle Verstehen des gesprochenen Wortes. KI hat hier die entscheidenden Impulse gegeben, sodass Sprachassistenten wie Siri und Alexa heute sehr gut funktionieren. Sprachassistenten werden ganz selbstverständlich genutzt. Die Bereiche der Spracherkennung, insbesondere der dialogorientierten KI sind wichtiger denn je. Ganz aktuell bereitet Microsoft die zweitgrößte Übernahme der Unternehmensgeschichte vor. Für rund 16 Milliarden US-Dollar möchte man sich den KI-Spezialisten „Nuance Communications“ einverleiben. Das Unternehmen ist bekannt für seine KI-gestützte Spracherkennungssoftware Dragon.
Die automatische Übersetzung von Text in eine andere Sprache erleichtert nicht nur den Urlaubstrip in andere Länder. Damit reduziert sich auch der Aufwand für notwendige Übersetzungen von Dokumentationen aller Art. Google als Wegbereiter der KI, steckt Milliarden in die KI-Forschung und hat früh „Google Translate“ veröffentlicht.
Doch es ist ein kleines Unternehmen aus Köln, welches mit „DeepL“ ein besseres KI-Tool zur Übersetzung anbietet. Vor allem bei komplexeren Texten und Satzkonstruktionen gewinnt die Übersetzung von DeepL deutlich gegenüber der von Google Translate.
Fazit
Ein Google-Manager hat im Jahr 2018 die Wichtigkeit von KI deutlich gemacht:
„KI ist eine der wichtigsten Sachen, an denen die Menschheit arbeitet. Tiefgreifender als Elektrizität oder das Feuer“
Es bleibt zu hoffen, dass wir bei der fortschreitenden Entwicklung die Kontrolle behalten.
Cyberrisiken im Homeoffice – Darauf solltest Du achten!
Die aktuelle Corona-Situation stellt Unternehmen vor große organisatorische und vor allem technische Herausforderungen. Homeoffice ist eine Maßnahme, die Pandemie am Arbeitsplatz einzudämmen. Viele Mitarbeiter richten sich derzeit also ihre Arbeitsplätze Zuhause ein. Erforderlich dazu ist die Bereitstellung von VPN auf den Unternehmenslaptops oder auch privaten Endgeräten sowie ein stabiler Zugang zum Internet. Leider vernachlässigen viele Firmen allerdings die in diesem Zuge bestehenden Cyberrisiken.
Cyberangriffe, Schadprogramme, … – den Risiken ins Auge sehen
Leider tummeln sich im World Wide Web viele Cyberkriminelle, die die Sicherheitslücken in Unternehmensnetzwerken ausnutzen, gefährliche Hackerangriffe starten und erhebliche Schäden verursachen. Das Arbeiten im Homeoffice soll zum einen eine Krise aktuell beseitigen, kann zum anderen allerdings auch eine schwerwiegende interne Krise verursachen.
Wir haben beliebte Arten von Cyberattacken für Dich zusammengefasst.
Lösegeld-Attacken
Bei solchen Angriffen spielt der Hacker Schadprogramme auf die Systeme eines Unternehmens. Die Mitarbeiter haben anschließend keine Chance mehr, auf die Systeme zuzugreifen oder verschiedene Aufgaben auszuführen. Auf dem Bildschirm taucht dann eine Forderung zur Zahlung eines Lösegeldes auf. Das BSI (Bundesamt für Sicherheit in der Informationstechnik) rät dringend davon ab, ein Lösegeld zu zahlen. Damit wäre der Angriff dann nämlich erfolgreich und das Schadprogramm kann weiterentwickelt und weiterhin eingesetzt werden. Außerdem kann dem zahlenden Unternehmen „Terrorismusfinanzierung“ oder „Unterstützung einer kriminellen Vereinigung“ vorgeworfen werden.
Phishing Mails
Gefälschte E-Mails, die den Nutzern Passwörter oder sensible Daten entlocken, sind hierbei die Masche der Cyberkriminellen. Für solche Mails sollte der Arbeitgeber die Mitarbeiter dringend sensibilisieren, um diesen Attacken keine Chance zu geben. Vor allem für das Arbeiten im heimischen Büro sollten die Mitarbeiter darauf geschult werden, solche Mails zu erkennen und richtig darauf zu reagieren.
Social Engineering
Die Mitarbeiter selbst sind meist eine beliebte Angriffsfläche für Cyberattacken. Gerade im Homeoffice wird die teilweise Hilflosigkeit der Mitarbeiter ausgenutzt und mittels Bitten um Hilfe oder sogar Erpressungen den Zugang zur IT-Infrastruktur der Firma gefordert.
Diese Sicherheitsmaßnahmen sollten Unternehmen treffen
Die Dynamik der IT und der schnelle Fortschritt bedeutet eine enorme Arbeitserleichterung für viele Unternehmen. Umso wichtiger ist es aber auch, die internen Daten, Systeme und die eigene IT-Infrastruktur umfangreich zu schützen.
Im Büro vor Ort sind viele Unternehmen bereits vielseitig abgesichert, was die Prävention von Cyberrisiken betrifft. Im Homeoffice ist dahingegen die Vernachlässigung der IT-Sicherheit bei vielen leider großgeschrieben.
Um die Unternehmensnetzwerke und Daten auch im Homeoffice ausreichend zu schützen, sind folgende Maßnahmen zu empfehlen:
- Gewähre Deinen Mitarbeitern Zugang zu den Systemen ausschließlich über sichere Verbindungen wie beispielsweise VPN. Hier ist eine Zwei-Faktor-Authentifizierung sinnvoll
- Passwörter sollten niemals im Browser gespeichert werden
- Du erhöhst die Sicherheit, wenn die Mitarbeiter ausschließlich auf Firmen-Geräten arbeiten. Hierbei ist außerdem zu beachten, dass alle Endgeräte mit den aktuellsten Betriebssystemen ausgestattet sind
- Ein wichtiger Faktor ist die Sensibilisierung der Mitarbeiter auf mögliche Risiken. Hier sollten Prozesse erarbeitet werden, wie Mitarbeiter sich im Falle eines Angriffs verhalten sollen
- Das Sperren der PCs bei Unterbrechung der Aufgaben sollte auch im Homeoffice Pflicht sein
Eine weitere Absicherung im Bereich Cyberkriminalität bieten Cyberversicherungen. Diese bieten Versicherungsschutz für Schäden, die im Zusammenhang mit Cyberangriffen entstanden sind. Sinnvoll ist diese Art der Versicherung für Unternehmen, die mit streng sensiblen Daten arbeiten, die für den Geschäftsbetrieb von hoher Relevanz sind.
Mit unserer erstklassigen RMM-Software servereye sind wir streng darauf bedacht, die Einhaltung der vorgegebenen Sicherheitsmaßnahmen im Netzwerk zu bedienen und zu überwachen. Unser intelligentes RMM-Tool bietet beispielsweise die automatisierte Durchführung von regelmäßigen Qualitäts- und Sicherheitsupdates und gibt unseren Partnern die Möglichkeit, die gesamte IT ihrer Kunden vollumfänglich, simple und vor allem übersichtlich zu managen.
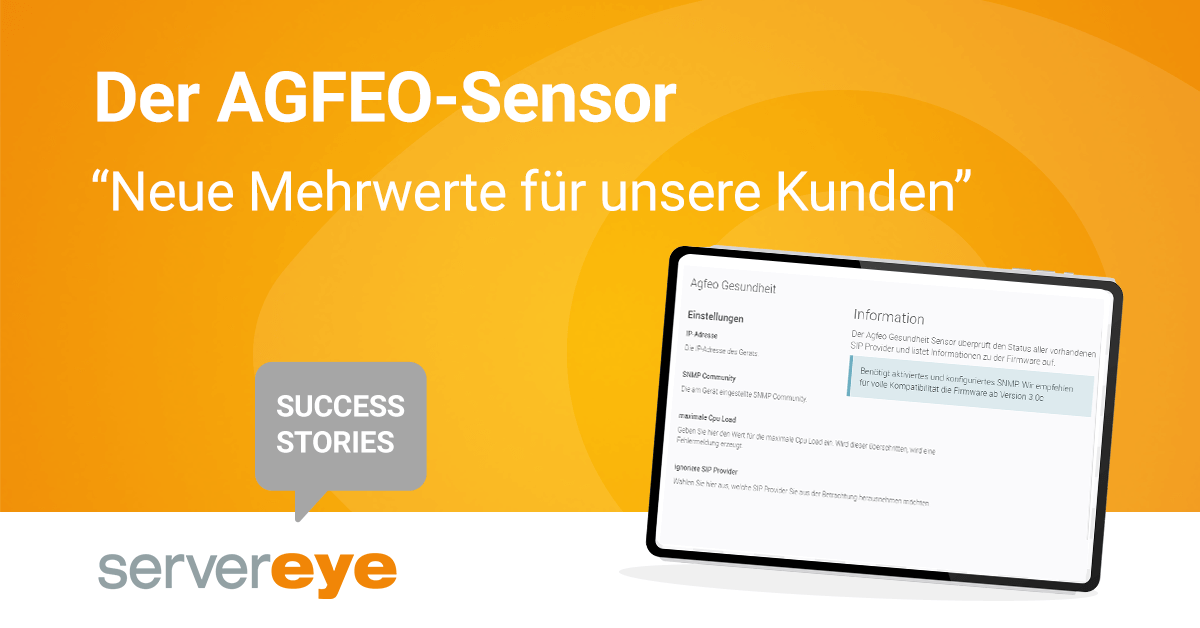
Mission AGFEO-Sensor: Überwache die SIP-Accounts
Seit 25 Jahren gestalten wir, die JoJo Informationstechnik aus Hessen, effiziente Computeranwendungen für die individuellen Bedürfnisse unserer Kunden. Die Auswahl der passenden Computer-Systeme, die gründliche Einweisung und ein leistungsfähiger Service geben das Höchstmaß an Sicherheit und Verfügbarkeit für die eigene Computeranwendung.
Gemeinsam mit Maximilian Schiemann, Partnerbetreuer bei servereye, wurde erst einmal genau bestimmt, welche Funktionen den Sensor auszeichnen sollen.
Von der Beta-Phase zum fertigen Sensor
Nach einer schnell organisierten Beta-Phase wurden gemeinsam mit der servereye Entwicklung einige Punkte ausgearbeitet, um die Funktionen zu verfeinern. Nun setzen wir den AGFEO-Sensor seit November 2020 erfolgreich ein.
Mit diesem können wir Probleme erkennen und proaktiv reagieren, schon bevor der Kunde diese bemerkt. Dieser Sensor zielt speziell darauf ab, zu ermitteln, wenn ein SIP-Account der Kunden offline ist. Im Regelfall haben Kunden mehr als einen SIP-Account. Ist nur einer davon offline, wird das unter Umständen erst Tage später erkannt. Mit dem Agfeo-Sensor bekommen wir bereits mit nur zehn Minuten Verzögerung eine Meldung, falls Probleme vorliegen.
AGFEO-Sensor resultiert aus erfolgreicher Zusammenarbeit
Im Rahmen des großen AGFEO-Updates wird bei einem Großteil unserer Kunden nicht nur SNMP neben großen Wartungsarbeiten integriert, sondern zusätzlich der Sensor zur Verfügung gestellt. So können wir vielen Kunden einen neuen Mehrwert bieten.
Da wir ebenfalls mit AGFEO selbst in Kontakt stehen, konnten wir die Konzeption des Sensors auch mit deren Entwicklung besprechen und so offen mit beiden Seiten kommunizieren und optimieren. Somit entstand der Sensor in erfolgreicher Zusammenarbeit mit allen drei Parteien – wir sind sehr zufrieden!
Thomas Jockel – JoJo Informationstechnik
servereye Aufgabenplanung - Zeit sparen garantiert
Temp Files löschen, Restarts planen oder Services neu starten – Wer kennt sie nicht, die kleinen Aufgaben im Leben eines Technikers. So klein die Aufgaben auch sind, irgendjemand muss sie machen. Egal wie, egal wann.
Mit der Zeit haben sich verschiedene Herangehensweisen für diese Aufgaben ergeben:
Da gibt es zum einen die Wiederherstellungsoption der Dienste oder aber die Aufgabenerstellung auf der jeweiligen Maschine. Alles unter dem Motto „Ist ja nur eine Maschine, das ist schnell gemacht“.
Dieser Gedanke tut Dir möglicherweise hinterher schnell Leid, wenn sich die Anforderungen beispielsweise potenzieren oder gleich mehrere Geräte gleichzeitig versorgt werden sollen. Natürlich kann sich der gewitzte Techniker schlau machen, wie das bei einem, zwei oder zwanzig Geräten „ganz schnell“ umgesetzt werden kann.
Spare Dir einfach die Zeit und benutze die servereye Aufgabenplanung, die in unserem OCC integriert ist
Mit der servereye Aufgabenplanung kannst Du alle in servereye eingebundenen Systeme bei einem Endkunden in einer Aufgabe zusammenschließen. Neben einem einmaligen, täglichen, wöchentlichen oder monatlichen Trigger kannst Du außerdem ein Skript manuell einbinden oder aus unserem beliebten Online PowerShell Verzeichnis auswählen. Dort wurden bereits viele Skripte für Dich vordefiniert – zum Beispiel der Neustart von Maschinen oder der automatische Neustart von Services zu einem Zeitpunkt Deiner Wahl.
Ein weiterer Vorteil der servereye Aufgabenplanung besteht darin, Aufgaben kopieren und bei anderen Endkunden Deiner Wahl einfügen zu können. Sowohl Name, Beschreibung, Zeitpunkt als auch das ausgewählte Skript werden automatisch übertragen. Du musst einzig und allein nur noch die Systeme hinzufügen.
Bei den ausgewählten Maschinen soll der jeweilige Dienst nicht mehr neu gestartet, sondern alle Maschinen von den überschüssigen Temp Files befreit werden? Kein Problem – dazu musst Du einfach die erstellte Aufgabe bearbeiten und ein anderes Skript hinzufügen.
Die servereye Aufgabenplanung bietet dir also
8 ausschlaggebende Punkte für die Nutzung eines RMM-Tools
Remote ist das Stichwort der aktuellen Zeit – nicht zuletzt die Pandemie erfordert ein Umdenken bei vielen Unternehmen bezüglich der Organisation des Arbeitsplatzes und der eigenen IT-Infrastruktur. Trotz Arbeiten im Home-Office und der Verteilung des gesamten Geschäftsbetriebes, müssen Wartung, Vertrieb und Support weiterhin sichergestellt werden.
Managed-Service-Providern (MSP) stehen zahlreiche RMM-Tools (Remote Monitoring & Management) zur Verfügung, die sie dabei unterstützen, die Endpunkte von Unternehmen und deren Netzwerkinfrastruktur effizient zu verwalten. Mit solchen Softwarelösungen können IT-Unternehmen die Server und Netzwerke ihrer Kunden übersichtlich verwalten, überwachen, Probleme frühzeitig erkennen und beheben.
Effizienzprobleme waren gestern – RMM ist heute!
Wir haben für Dich nun die acht wichtigsten Tipps zusammengefasst, wie Du erkennst, welches Remote Monitoring & Management Tool für Dich als MSP die effizienteste Lösung ist:
1. Sicherheit geht vor
Die Bedrohungen im Internet steigen rasant und werden immer gefährlicher. Umso wichtiger ist es, die Systeme, Server und Netzwerke ausreichend zu schützen.
RMM Tools bieten die Möglichkeit laufender Sicherheitsupdates, sobald neue Bedrohungen erkannt werden. Durch die permanente Überwachung können verdächtige Aktivitäten frühzeitig erkannt und verfolgt werden.
MSPs sollten also unbedingt sicherstellen, dass diese Funktionen in der Softwarelösung auf jeden Fall enthalten sind.
2. Monitoring, Management, Berichterstattung
Die grundlegende Funktion einer RMM-Softwarelösung ist das kontinuierliche Monitoring von Geräten. Der Managed Service Provider muss sich darauf verlassen können, über bestehende Probleme rechtzeitig informiert zu werden. Nur so liefert die Nutzung einer solchen Software den gewünschten Mehrwert für die IT Deiner Kunden.
3. Onboarding vor Vertragsabschluss
Als MSP solltest Du Wert darauf legen, dass die Softwarelösung einen Onboarding-Prozess bietet, im Zuge dessen die Ressourcen und Bedürfnisse des Unternehmens identifiziert werden können. Vor Einsatz des Tools sollten diese Faktoren auf jeden Fall geklärt werden, um Effektivität gewährleisten zu können. Dazu zählen grundlegend die Erfassung aller relevanten Geräte im Zielnetzwerk und deren Benutzergruppen sowie die Dokumentation der Funktionen jedes Gerätes.
Anschließend ist es Deine Aufgabe, den Kunden dabei zu unterstützen, die Geräte und Systeme zu aktualisieren, damit diese mit der Software kompatibel sind.
4. Flexibel im Einsatz
Nicht selten ändert sich im Laufe einer Kundenbeziehung die Unternehmensgröße des Kunden. Darauf musst Du als MSP natürlich flexibel reagieren können. Somit solltest Du unbedingt darauf achten, dass das Tool auf wechselnder Basis bereitgestellt werden kann.
Ebenso solltest Du bedenken, dass auch die Anzahl an Geräten pro Unternehmen variieren kann. Die Anwendung der Software sollte daher auch in diesem Fall flexibel eingesetzt werden können.
5. Das Dashboard sagt alles!
Ein benutzerfreundliches und aufgeräumtes Dashboard erleichtert das Verwalten der verschiedenen Anwendungen und bietet einen organisierten Überblick auf einer Plattform. Stehe aber auch Du selbst Deinen Kunden jederzeit zur Verfügung, um den benötigten Support gewährleisten zu können. Wähle dazu viele und leicht zugängliche Kanäle und sorge so für eine erfolgreiche Zusammenarbeit.
6. Ticketsystem zur Steigerung der Produktivität
Kunden-Informationen blitzschnell zur Hand? Dafür sorgen Schnittstellen zu Ticketsystemen. Damit kann die Software an ein Ticketsystem angebunden und neue Tickets mit wichtigen Kundeninformationen schnell und einfach erstellt und jederzeit eingesehen werden.
7. Automatisierte Patches für Qualität und Sicherheit
Neben Sicherheitsupdates sollten auch Qualitätsupdates für das System regelmäßig von der Software eingespielt werden. Dadurch wird eine langfristige Qualität der Server und Systeme sichergestellt. Auch diese Funktion kann in einer RMM-Software als Autotask angelegt werden und ersetzt somit die manuelle Arbeit eines gesamten IT-Teams. Achte bei der Auswahl der RMM-Software also auf die Integration eines effektiven Patch Managements.
8. Alles in einer Lösung
Ein letzter wichtiger Aspekt sind die Sicherheitsbedenken bei mobilen Geräten, die im Geschäftsbetrieb eingesetzt werden. RMM Provider sollten ganzheitlich aufgestellt sein, um alle Geräte, und somit auch mobile Geräte, des Kunden remote betreuen und sicherstellen zu können.
MSPs haben bei servereye zahlreiche Möglichkeiten, die Kunden effektiv und effizient zu managen! Automatisierte Patches, ein übersichtliches Dashboard und die Skalierbarkeit nach Unternehmensgröße sind nur wenige Vorteile von vielen, die wir MSPs zur Verfügung stellen.
Bringe Deine Managed Services auf das nächste Level.
Bei Interesse an unserer Lösung beraten wir Dich gerne!
Telefon: +49 6881 9362977
E-Mail: info@server-eye.de

Effizientes Managen der IT unserer Kunden
Datensicherheit, 24/7 Monitoring, Virenschutz und vieles mehr – die NECOTEK GmbH Netzwerke und Computertechnik betreut seit 1996 ihre gewerblichen Kunden vom Hardware Server bis hin zur Cloud Anwendung.
Um ihren Kunden diesen vollumfänglichen Service effizient bieten zu können, waren sie auf der Suche nach einer zentralen Möglichkeit, alle Geräte und Dienste überwachen und automatisiert warten zu können.
„Wir wollten die tägliche Systemhaus-Arbeit vereinfachen und soweit wie möglich automatisieren. Außerdem war es uns besonders wichtig, unsere Techniker zu entlasten und die klassischen Feuerwehr-Einsätze abzuschaffen.
Mit servereye haben wir eine Software gefunden, durch die nun keine händischen Überprüfungen mehr auf Client Systemen erforderlich sind. Auch die Updates werden automatisch installiert, sodass wir keine Ressourcen für die Update-Installation aufbringen müssen. Mit Hilfe von Smart Updates und Anti-Ransom können wir sichergehen, dass die Systeme unserer Kunden sicher geschützt sind.
Die Zusammenarbeit mit Vertrieb und Support passt perfekt, sodass servereye uns einfach Sicherheit bietet, die IT unserer Kunden effektiv und effizient managen zu können – für uns die perfekte Software!“
Leo Klafschinski – Geschäftsführer NECOTEK GmbH Netzwerk und Computertechnik