
Domänenpasswörter und Berechtigungen in servereye: bewusst einsetzen statt blind vertrauen
Monitoring lebt von Zugriffen. Sensoren prüfen Systeme, lesen Daten aus, überwachen Dienste oder führen Aktionen aus. Dafür benötigen sie in bestimmten Fällen Zugangsdaten. Genau hier entsteht ein Risiko, das im IT-Alltag schnell unterschätzt wird: Es werden Domänen-, Administrator- oder Root-Zugänge hinterlegt, obwohl der konkrete Sensor diese Rechte gar nicht braucht.
Für Systemhäuser, MSPs und IT-Teams ist das mehr als eine technische Detailfrage. Es geht um Sicherheit, Nachvollziehbarkeit und stabile Betriebsprozesse. Wer Zugangsdaten in servereye bewusst verwaltet und Rechte gezielt begrenzt, reduziert Angriffsflächen und sorgt gleichzeitig für mehr Transparenz im Monitoring.
Warum Passwort- und Rechtemanagement im Monitoring so wichtig ist
Passwörter sind keine reine Formalität. Sie sind Schlüssel zu Systemen, Datenbanken, Anwendungen und Infrastrukturen. Besonders kritisch wird es bei Konten mit hohen Rechten, zum Beispiel:
- Domänen-Administratoren
- lokale Administratoren
- Root-Zugänge
- SQL-Accounts mit sysadmin-Rechten
- Servicekonten mit weitreichenden Berechtigungen
Werden solche Zugangsdaten zu breit eingesetzt, entstehen mehrere Probleme: Ein kompromittiertes Passwort kann große Auswirkungen haben. Änderungen lassen sich schwer nachvollziehen. Und bei vielen Kunden, Sensoren und Technikern wird schnell unklar, welcher Zugriff wofür genutzt wird.
Die bessere Grundlage ist das Least-Privilege-Prinzip: Jeder Zugriff erhält nur die Rechte, die für den konkreten Zweck notwendig sind. Nicht mehr.
Für Systemhäuser und MSPs bedeutet das konkret:
- geringere Angriffsfläche
- bessere Kontrolle über Kundenumgebungen
- klarere Verantwortlichkeiten
- einfachere Dokumentation
- weniger Risiko bei Fehlkonfigurationen
- professionellere Betriebsstandards
Gerade in mandantenfähigen Monitoring-Umgebungen ist sauberes Rechtemanagement ein Qualitätsmerkmal.
Zugangsdaten in servereye: notwendig, aber gezielt einsetzen
servereye Sensoren benötigen je nach Aufgabe Zugangsdaten, um Systeme abzufragen oder bestimmte Funktionen auszuführen. Das ist im Monitoring normal. Entscheidend ist aber, welche Zugangsdaten verwendet werden.
Nicht jeder Sensor braucht maximale Rechte. Häufig reichen stark eingeschränkte Konten aus.
Praxisbeispiel: SQL Monitoring
Ein SQL Sensor soll beispielsweise nur prüfen, ob eine Datenbank erreichbar ist, wie viele Einträge eine Tabelle enthält oder ob bestimmte Statuswerte vorhanden sind. Für solche Abfragen ist in vielen Fällen kein voll privilegierter Datenbanknutzer notwendig.
Statt eines Root-, Administrator- oder sysadmin-Accounts ist meist ein dedizierter SQL-Benutzer sinnvoller:
- nur für diesen Monitoring-Zweck angelegt
- mit reinen Leserechten
- auf die konkrete Datenbank beschränkt
- bei Bedarf sogar auf bestimmte Tabellen oder Views begrenzt
Das reduziert den möglichen Schaden, falls Zugangsdaten kompromittiert werden. Gleichzeitig sinkt das Risiko, dass ein Sensor durch falsche Konfiguration unbeabsichtigt Änderungen auslösen kann.
Sensoren trennen statt Rechte aufblasen
Ein häufiger Fehler im IT-Alltag ist nachvollziehbar, aber riskant: Ein bereits vorhandener Benutzer wird „einfach weiterverwendet“ und bei Bedarf mit zusätzlichen Rechten ausgestattet.
Kurzfristig spart das Zeit. Langfristig entstehen Abhängigkeiten, Intransparenz und unnötige Risiken.
Besser ist ein klares Modell:
- unterschiedliche Sensoren
- unterschiedliche Benutzer
- klar definierte Rechte pro Zweck
So bleibt nachvollziehbar:
- welcher Sensor welchen Zugriff benötigt
- warum ein Benutzer existiert
- welche Systeme betroffen sind
- welches Konto angepasst oder deaktiviert werden muss
Für MSPs und Service-Teams ist das besonders wichtig, weil mehrere Kundenumgebungen, verschiedene Techniker und viele Sensoren parallel betrieben werden. Je klarer die Berechtigungen strukturiert sind, desto einfacher bleiben Betrieb, Support und Auditierbarkeit.
Der servereye Passwort Tresor: zentrale Verwaltung statt verstreuter Zugangsdaten
Damit Zugangsdaten nicht unkontrolliert in einzelnen Sensoren oder Prozessen verteilt werden, stellt servereye den Passwort Tresor bereit.
Der Passwort Tresor hilft dabei, Zugangsdaten zentral, strukturiert und sicher zu verwalten. Besonders praktisch ist das, wenn Passwörter regelmäßig geändert werden oder mehrere Sensoren dieselben Zugangsdaten kontrolliert verwenden sollen.
Vorteile des servereye Passwort Tresors
- Zugangsdaten werden zentral gepflegt.
- Änderungen müssen nicht an jedem einzelnen Sensor vorgenommen werden.
- Rechte können granular gesteuert werden.
- Es ist klarer nachvollziehbar, wer welche Zugangsdaten nutzen oder ändern darf.
- Passwortrotationen und personelle Änderungen lassen sich sauberer abbilden.
Gerade für Systemhäuser ist das ein wichtiger Baustein. Wenn Techniker wechseln, Kundenumgebungen wachsen oder Sicherheitsanforderungen steigen, wird zentrale Passwortverwaltung schnell zur Voraussetzung für stabile Prozesse.
Weitere Informationen findest Du >> Hier<< in der servereye Dokumentation zum Passwort Tresor:
Wann höhere Rechte wirklich notwendig sind
Nicht jedes Monitoring-Szenario lässt sich mit reinen Leserechten abbilden. Manche Sensoren oder Integrationen benötigen weitergehende Berechtigungen, weil sie nicht nur Informationen auslesen, sondern auch bestimmte Aktionen prüfen oder ausführen müssen.
Ein Beispiel ist ein komplexeres VMware Monitoring. Wenn ein Sensor nicht nur Zustände ausliest, sondern auch Konfigurationen prüfen oder systemnahe Funktionen bewerten muss, können zusätzliche Rechte funktional notwendig sein.
Wichtig ist dabei nicht, solche Rechte grundsätzlich zu vermeiden. Wichtig ist, sie bewusst zu definieren.
Die Leitfragen lauten:
- Welche Aufgabe soll der Sensor konkret erfüllen?
- Welche Rechte sind dafür technisch zwingend notwendig?
- Können diese Rechte auf bestimmte Objekte, Rollen oder Aktionen begrenzt werden?
- Gibt es eine sichere Alternative mit weniger Berechtigungen?
- Wie wird dokumentiert, warum dieser Zugriff existiert?
Komplexe Fälle gemeinsam sauber lösen
Wenn unklar ist, welche Rechte ein Sensor wirklich benötigt, sollte nicht pauschal ein Administrator- oder Domänenkonto hinterlegt werden. Der bessere Weg ist, den konkreten Anwendungsfall sauber zu analysieren.
Bei komplexeren Monitoring-Szenarien lohnt es sich, frühzeitig den servereye Support oder die Entwicklung einzubeziehen.
Gemeinsam lässt sich klären:
- welche Rechte tatsächlich erforderlich sind
- wie diese technisch minimal umgesetzt werden können
- ob ein dedizierter Benutzer sinnvoll ist
- welche Einschränkungen möglich sind
- ob aus dem Fall eine FAQ oder Best-Practice-Dokumentation für andere Kunden entstehen kann
So entsteht ein Monitoring-Setup, das funktional zuverlässig arbeitet, aber nicht mehr Rechte nutzt als nötig.
Best Practices für Passwortnutzung und Berechtigungen in servereye
- Keine pauschalen Domänen-Admin-Konten verwenden
Domänen-Administratoren sollten nicht als Standardlösung für Sensoren genutzt werden. Wenn ein Sensor nur lesen muss, braucht er keinen Vollzugriff auf die Umgebung.
- Dedizierte Servicekonten anlegen
Lege für Monitoring-Zwecke eigene Benutzer an. So bleibt klar, welche Zugriffe servereye nutzt und welche Konten für andere Betriebsaufgaben vorgesehen sind.
- Rechte pro Sensor oder Aufgabe begrenzen
Ein SQL Sensor, ein VMware Sensor und ein Windows Sensor haben unterschiedliche Anforderungen. Die Rechte sollten entsprechend getrennt betrachtet werden.
- Passwort Tresor konsequent nutzen
Zentrale Passwortverwaltung reduziert Pflegeaufwand und erhöht die Transparenz. Besonders bei Änderungen, Rotation oder personellen Wechseln ist das ein klarer Vorteil.
- Rechte regelmäßig prüfen
Berechtigungen sollten nicht einmal vergeben und dann vergessen werden. Prüfe regelmäßig, ob ein Konto noch benötigt wird und ob die Rechte weiterhin angemessen sind.
- Dokumentieren, warum ein Zugriff existiert
Gerade in MSP-Umgebungen ist Dokumentation entscheidend. Halte fest, welcher Sensor welches Konto nutzt und warum diese Berechtigung notwendig ist.
Fazit: Weniger Rechte bedeuten mehr Kontrolle
Zugangsdaten mit hohen Rechten sind mächtig. Genau deshalb sollten sie in servereye nicht routinemäßig oder aus Bequemlichkeit eingesetzt werden.
Nicht jeder Sensor braucht Administrator-, Root- oder Domänenrechte. In vielen Fällen reichen dedizierte Benutzer mit minimalen Rechten aus. Das erhöht die Sicherheit, verbessert die Nachvollziehbarkeit und macht Monitoring-Umgebungen langfristig wartbarer.
Der servereye Passwort Tresor unterstützt Dich dabei, Zugangsdaten zentral zu verwalten und kontrolliert einzusetzen. Bei komplexeren Anforderungen solltest Du Rechte nicht einfach erweitern, sondern den konkreten Bedarf sauber prüfen.
Bewusstes Passwort- und Rechtemanagement ist kein zusätzlicher Aufwand. Es ist ein wichtiger Bestandteil professionellen Monitorings.

Warum Truttenbach IT mit servereye entspannteres RMM und mehr Zeit für Kunden gewinnt
Truttenbach IT: 20 Jahre IT-Erfahrung für den Mittelstand
Die Truttenbach IT aus Offenburg begleitet kleine und mittelständische Unternehmen bei ihrer IT. Inhaber und Geschäftsführer Jörg Truttenbach führt das Systemhaus mit klarem Fokus auf zuverlässige IT-Services, praxisnahe Betreuung und funktionierende Prozesse.
In diesem Jahr feiert Truttenbach IT ihr 20-jähriges Bestehen. Ein guter Zeitpunkt, um auf gewachsene Kundenstrukturen, steigende Anforderungen im IT-Service und die Frage zu schauen, wie Monitoring und RMM heute funktionieren müssen, damit ein Systemhaus effizient arbeiten kann.
Denn je mehr Clients, Server und Kundenumgebungen betreut werden, desto wichtiger wird eine Plattform, die nicht zusätzliche Arbeit erzeugt, sondern Arbeit reduziert.
Die Herausforderung: RMM-Wechsel bei wachsender Client-Anzahl
Mit zunehmender Anzahl gemanagter Clients wurde das Thema RMM für Truttenbach IT anspruchsvoller. Ein Wechsel der RMM-Lösung ist in dieser Phase kein kleines Projekt: Prozesse müssen angepasst, Systeme migriert und Mitarbeitende mitgenommen werden.
Gerade im Tagesgeschäft bleibt wenig Raum für Werkzeuge, die dauerhaft Aufmerksamkeit binden. RMM soll helfen, Kundenumgebungen stabil zu betreiben, Probleme frühzeitig zu erkennen und Routineaufgaben zu automatisieren.
Jörg Truttenbach bringt es auf den Punkt: Nicht das Monitoring- und RMM-Thema soll im Mittelpunkt stehen, sondern die Kunden.
Warum servereye? Weil nicht nur die Technik passt
Bei der Entscheidung für servereye ging es Truttenbach IT nicht nur um Funktionen. Entscheidend war auch der persönliche Eindruck.
Der Kontakt war von Beginn an sympathisch, direkt und partnerschaftlich. Für Jörg Truttenbach zählt, dass Zusammenarbeit auf Augenhöhe stattfindet, Ansprechpartner erreichbar bleiben und der Austausch unkompliziert ist.
Gerade bei strategischen Plattformen wie RMM und Monitoring ist Vertrauen wichtig. Ein Systemhaus muss sich darauf verlassen können, dass der Hersteller zuhört, reagiert und Anforderungen aus der Praxis versteht.
Zusammenarbeit im Alltag: persönlich, direkt, lösungsorientiert
Truttenbach IT beschreibt den Kontakt mit servereye als offen, partnerschaftlich und angenehm.
„Bei servereye ist immer gute Laune. Ich habe noch nie einen schlecht gelaunten servereye Mitarbeiter kennengelernt. Die Zusammenarbeit macht einfach Spaß.“
Diese Aussage zeigt, wie wichtig verlässliche Kommunikation im IT-Alltag ist. Wenn Systeme überwacht, Tickets bearbeitet und Kundenumgebungen betreut werden, braucht es kurze Wege.
Besonders wertvoll ist für Truttenbach IT der direkte Draht zur Entwicklung:
„Ich wüsste nicht, bei welchem anderen Hersteller man die Entwicklung anrufen kann.“
Für ein Systemhaus bedeutet das: Feedback verschwindet nicht in anonymen Prozessen, sondern kommt dort an, wo Lösungen entstehen.
Noch kein Partner?
>> Hier << servereye 14 Tage kostenlos testen!
Auslaufende UEFI-Zertifikate: Warum jetzt Handlungsbedarf besteht
Ein stilles Risiko wird akut
Erstmals seit der Einführung von Secure Boot laufen zentrale UEFI-Zertifikate ab.
Damit entsteht ein konkretes Risiko für viele IT-Umgebungen – oft unbemerkt, bis erste Auswirkungen in der Systemlandschaft sichtbar werden.
Secure Boot stellt sicher, dass beim Systemstart nur vertrauenswürdige Software geladen wird. Grundlage dafür sind Zertifikate mit begrenzter Laufzeit – viele davon laufen jetzt ab.
Neue Zertifikate: Was sich ändert
Microsoft hat neue Zertifikate eingeführt:
- Windows UEFI CA 2023
- Microsoft UEFI CA 2023
Diese ersetzen die bisherigen Zertifikate, die im Juni bzw. Oktober 2026 auslaufen.
Wichtig: Die neuen Zertifikate werden nur automatisch über Windows verteilt, wenn bestimmte Einstellungen wie Diagnosedaten gegeben sind und Secure Boot aktiviert ist.
Betrifft das auch Windows 11?
Ja. Entscheidend ist nicht das Betriebssystem, sondern der Zustand von Firmware und Zertifikaten.
Auch Windows-11-Systeme sind betroffen – insbesondere:
- bei fehlenden Firmware-Updates
- wenn alte Zertifikate weiterhin aktiv sind
Wie viele Systeme sind betroffen?
Erfahrungswerte aus Managed-Service-Umgebungen zeigen:
- 60–80 % der Systeme nutzen noch Zertifikate der ersten Generation
- Viele Systeme haben die neuen Zertifikate noch nicht installiert
- Besonders betroffen sind ältere Geräte
Fazit:
Nahezu jede bestehende Kundenumgebung sollte überprüft werden.
Warum das kritisch ist
Das Risiko zeigt sich oft erst verzögert.
Mögliche Folgen:
- Systeme starten nach Updates nicht mehr
- Secure Boot blockiert den Bootvorgang
- Sicherheitsfunktionen greifen nicht korrekt
- Neue OS-Versionen werden abgelehnt
Die Herausforderung: fehlende Transparenz
In vielen Umgebungen fehlt der Überblick über:
- Zertifikate
- Secure-Boot-Status
- betroffene Systeme
Ohne diese Transparenz wird aus einem planbaren Thema schnell ein Störfall.
Möglicher Störfall in der Zukunft
- System fällt nach Update aus
- Störung wird gemeldet
- Analyse unter Zeitdruck
- Ursache wird spät erkannt
Was jetzt konkret zu tun ist
- Secure Boot prüfen
- Zertifikate validieren
- betroffene Systeme identifizieren
- Update-Strategie definieren
Die Lösung: Transparenz mit servereye – sofort verfügbar
Das Feature wurde von uns kurzfristig umgesetzt, damit Partner und Kunden jetzt handeln können – nicht erst dann, wenn erste Systeme ausfallen.
Besonders wichtig:
Die Auswertung ist direkt in servereye verfügbar und kann kostenlos genutzt werden.
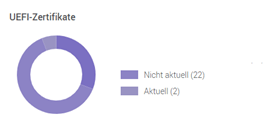
Mit servereye wird das Thema zentral sichtbar – ohne zusätzlichen manuellen Aufwand und direkt im bestehenden Workflow. Das bedeutet konkret:
Kundenebene
- Überblick über alle Systeme
- Filter nach fehlenden Zertifikaten
Systemebene
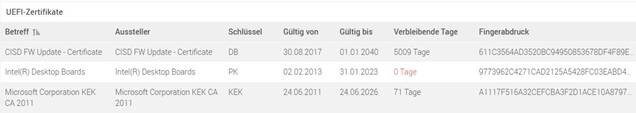
- Windows UEFI CA 2023 vorhanden
- Microsoft UEFI CA 2023 vorhanden
- Secure Boot aktiv
So erkennst Du sofort, wo Handlungsbedarf besteht und ob automatisierte Updates greifen.
Dein Vorteil mit servereye
- Risiken frühzeitig erkennen
- betroffene Systeme gezielt identifizieren
- manuelle Prüfungen vermeiden
- Kundenumgebungen stabil und zukunftssicher halten
So gehst Du bei betroffenen Systemen vor
Die Analyse zeigt, wo Handlungsbedarf besteht. Die Behebung hängt dann vom jeweiligen Gerät und Hersteller ab.
Typische Maßnahmen sind:
- BIOS-/Firmware-Update des Herstellers, sofern verfügbar
- bei Bedarf ein gezieltes Zertifikatsupdate, zum Beispiel per PowerShell
Wichtig:
Wenn BitLocker-Laufwerksverschlüsselung aktiv ist, wird nach einem BIOS-Update in der Regel der Recovery-Schlüssel benötigt.
Auf Geräten, die Zertifikatsupdates nicht automatisch erhalten, kann die Verteilung beispielsweise per PowerShell erfolgen. Auch hier unterstützt servereye mit Remote PowerShell und der Aufgabenplanung bei der Umsetzung.
Fazit
Die neuen UEFI-Zertifikate sind Voraussetzung für die zukünftige Stabilität und Sicherheit moderner Systeme. Da ein Großteil bestehender Umgebungen betroffen ist, entsteht jetzt flächendeckender Handlungsbedarf. Wer frühzeitig Transparenz schafft, handelt kontrolliert.
Wer wartet, reagiert unter Zeitdruck.
Mit servereye wird aus einem schwer greifbaren Risiko ein klar steuerbarer Prozess.
Öffne jetzt das servereye Inventarisierungsdashboard und prüfe, wo Handlungsbedarf besteht.

Dein Zugang zu KI – schnell, sicher und datenschutzkonform
Künstliche Intelligenz bietet enormes Potenzial für Unternehmen. Gleichzeitig stellt sich für viele die Frage, wie sich KI sinnvoll einsetzen lässt, ohne Abhängigkeiten von außereuropäischen Plattformen oder Risiken beim Datenschutz einzugehen.
Die Krämer IT GmbH investiert deshalb 1,3 Millionen Euro in den Aufbau einer leistungsfähigen KI-Cloud aus Deutschland. Ziel ist es, den Nutzern einen sicheren und praxisnahen Zugang zu modernen KI-Anwendungen zu ermöglichen – betrieben auf deutscher Infrastruktur und datenschutzkonform.
„Wir wollen hier im Saarland eine deutsche, saarländische Plattform schaffen, die diese KI-Leistungen für Unternehmen und Kommunen sicher und auch wirtschaftlich sinnvoll bereitstellen kann.“
Michael Krämer, Geschäftsführer Krämer IT und servereye
Die Plattform stellt verschiedene KI-Anwendungen bereit, die Du direkt im Arbeitsalltag einsetzen kannst. Dazu gehört unter anderem ein KI-gestützter Chatbot, der wiederkehrende Anfragen automatisiert beantwortet, bei Anmeldungen unterstützt oder Informationen bereitstellt. So kannst Du Deinen Support spürbar entlasten und gleichzeitig eine durchgängige Erreichbarkeit sicherstellen.
Ergänzend dazu steht ein nahtlos integrierbarer KI-Webchat, über den Kunden oder Bürger direkt mit dem Support kommunizieren, während im Hintergrund strukturierte Prozesse für eine effiziente Bearbeitung sorgen.
Ein zentraler Bestandteil der Plattform sind außerdem leistungsstarke API-Schnittstellen. Damit kannst Du die KI problemlos mit bestehenden Systemen verbinden – zum Beispiel mit CRM-Lösungen, Ticketsystemen oder Automatisierungsplattformen wie n8n. Auch die Integration in Webseiten, Datenbanken oder individuelle Workflows ist möglich.
Zusätzlich stehen Funktionen wie STRG CC, Transkription oder KI-gestützte Textunterstützung zur Verfügung. Technologisch basiert die Plattform unter anderem auf leistungsfähigen KI-Modellen wie Mistral und Qwen.
Neue Möglichkeiten für IT-Systemhäuser
Besonders interessant ist die Lösung auch für IT-Systemhäuser. Sie können ihren Kunden moderne KI-Anwendungen anbieten, ohne selbst eine eigene Infrastruktur betreiben zu müssen. Gleichzeitig bleiben sensible Daten geschützt und verlassen nicht die kontrollierte Umgebung der Plattform. Ein Beispiel dafür ist die Zusammenarbeit mit der Gemeinde Eppelborn, bei der KI genutzt wird, ohne dass Daten auf internationalen Plattformen verarbeitet werden.
Du erhältst damit eine leistungsfähige, datenschutzkonforme KI-Lösung aus Deutschland, die sich flexibel in bestehende Strukturen integrieren lässt.
Wenn Du erfahren möchtest, wie Du die KI-Plattform in Deinem Unternehmen einsetzen kannst oder als IT-Partner daran interessiert bist, die Lösung Deinen Kunden anzubieten, melde Dich gerne bei Alexander Becker.
Alexander Becker
0 68 81 / 9 36 29-113
alexander.becker@kraemer-it.de

Souveräne IT statt Abhängigkeit: Was Unternehmen jetzt brauchen
Digitale Souveränität als gelebter Standard – und wie servereye Partner dabei unterstützt
Die Anforderungen an IT-Strukturen sind 2026 klar definiert: höhere Sicherheitsstandards, strengere regulatorische Vorgaben und der Anspruch auf vollständige Kontrolle über Systeme und Daten.
Digitale Souveränität ist damit kein Zukunftsthema mehr, sondern operative Realität. Unternehmen erwarten Lösungen, die ihnen genau das ermöglichen – ohne Kompromisse bei Effizienz oder Skalierbarkeit.
Digitale Souveränität im Alltag angekommen
Für IT-Dienstleister und Reseller bedeutet das: Kunden stellen heute deutlich konkretere Anforderungen als noch vor wenigen Jahren.
Im Fokus stehen:
- Datenkontrolle und -standorte
- Unabhängigkeit von einzelnen Herstellern
- Transparente Systeme statt Blackbox-Lösungen
- Integrierte Sicherheitsmechanismen
Komplexität wird dabei zunehmend kritisch gesehen. Gefragt sind Lösungen, die verständlich, steuerbar und zuverlässig sind.
servereye: Souveränität durch Integration und eigene Technologien
servereye adressiert diese Anforderungen konsequent – mit einem klaren Fokus auf eigene Entwicklung, Integration und praxisnahe Unterstützung für Partner.
Eigene KI – nachvollziehbar und direkt nutzbar
KI ist fester Bestandteil moderner IT-Betriebsmodelle. Entscheidend ist jedoch, wie sie eingesetzt wird.
servereye setzt auf eigene, integrierte KI-Funktionen, die konkret im Alltag unterstützen:
- Analyse von Systemzuständen in Echtzeit
- Erkennung von Auffälligkeiten und Risiken
- Unterstützung bei Priorisierung und Reaktion
Dabei steht nicht Automatisierung um jeden Preis im Vordergrund, sondern nachvollziehbare Entscheidungsunterstützung.
Security als integraler Bestandteil
Security ist kein separates Add-on mehr, sondern tief in die Plattform eingebettet.
servereye baut sein Angebot gezielt aus:
- stärkere Verzahnung von Monitoring und Security
- Fokus auf präventive Sicherheitsmechanismen
- Unterstützung bei Compliance-Anforderungen
Das Ziel: Risiken frühzeitig erkennen und Handlungsspielräume erweitern.
Weniger Tools, mehr Effizienz
Ein zentraler Hebel für digitale Souveränität ist die Reduktion von Komplexität.
servereye verfolgt daher einen klaren Ansatz:
Neue Funktionen werden direkt in bestehende Workflows integriert, statt zusätzliche Insellösungen zu schaffen.
Das bedeutet für Partner:
- weniger Tool-Wechsel
- konsistente Datenbasis
- effizientere Prozesse
Praxisperspektive: servereye Partner Hees GmbH im Video-Interview
Wie sich diese Anforderungen im Alltag konkret darstellen, zeigt die Zusammenarbeit mit der Hees GmbH.
Die Hees GmbH mit Hauptsitz in Siegen ist ein führender Anbieter für IT-Lösungen und modernes Arbeiten. Als leistungsstarkes IT-Systemhaus entwickelt und betreibt HEES zukunftssichere IT-Infrastrukturen für Unternehmen von IT-Security, Netzwerk- und Datacenter-Lösungen über Cloud- und Microsoft-Services bis hin zu Hardware, Managed Services und digitaler Prozessautomatisierung. Ziel ist es, Kunden ein sicheres, effizientes und flexibles Arbeiten zu ermöglichen – im Büro, mobil oder hybrid.
Im Video wird deutlich:
- Digitale Souveränität ist ein zentrales Entscheidungskriterium bei Kunden
- Transparenz und Kontrolle stehen gleichberechtigt neben klassischen Sicherheitsaspekten
- KI wird als Unterstützung gesehen – vorausgesetzt, sie bleibt nachvollziehbar
Das vollständige Interview mit der Hees GmbH steht als Video zur Verfügung und gibt Einblick in konkrete Erfahrungen aus der Praxis.
Fazit
Digitale Souveränität ist 2026 ein klarer Wettbewerbsfaktor.
servereye begegnet dieser Entwicklung mit:
- eigener KI-Kompetenz
- integrierten Security-Funktionen
- enger Zusammenarbeit mit Partnern
Für IT-Dienstleister entsteht daraus ein klarer Vorteil:
Sie können Lösungen anbieten, die nicht nur leistungsfähig sind, sondern auch Vertrauen schaffen und Kontrolle sichern.
Noch kein Partner?
>> Hier << servereye 14 Tage kostenlos testen!

Sicherheit ohne Suchaufwand - Wie automatisierte Firewall-Updates den IT-Betrieb nachhaltig vereinfachen
Ausgangslage: Patch-Management als Dauerbaustelle
Die INTACT.COMPCO AG betreut mehr als 200 Firewall-Systeme und -Cluster, überwiegend im Securepoint®-Umfeld. Lange Zeit war das Patch-Management dieser Umgebungen ein rein manueller Prozess: Versionen prüfen, Herstellerseiten durchsuchen, Updates bewerten und Wartungsfenster koordinieren.
Auf Kundenseite war das Vertrauen in die eingesetzte Hardware hoch – gleichzeitig blieb immer ein ungutes Gefühl: Sind wir wirklich gegen die neuesten Bedrohungen geschützt?
Die Lösung: Automatisierte Transparenz statt Update-Lotto
Um diesen Aufwand nachhaltig zu reduzieren und gleichzeitig die Sicherheit zu erhöhen, setzte INTACT.COMPCO AG flächendeckend auf den servereye-Sensor „Securepoint® Firewall Gesundheit“.
Der Sensor überwacht nicht nur die Erreichbarkeit der Firewall, sondern kommuniziert direkt mit der Hersteller-API. Installierte Versionen werden kontinuierlich mit dem aktuellen Stand abgeglichen – automatisiert und in Echtzeit.
Perspektive des Systemhauses: Mehr Fokus auf echten Mehrwert
Für das Team von INTACT.COMPCO AG veränderte sich der Arbeitsalltag spürbar.
Die Zeitersparnis ist messbar, SLAs lassen sich zuverlässig einhalten und sicherheitskritische Updates werden deutlich früher erkannt. Statt reaktivem Handeln steht heute der Ausbau weiterer Managed Services im Vordergrund – mit echtem Mehrwert für die Kunden.
Sobald ein Update verfügbar ist, erscheint im Dashboard (OCC) ein klarer Hinweis. Parallel wird automatisch ein Ticket inklusive aller relevanten Informationen erzeugt.
„Der Sensor arbeitet für uns wie ein zusätzlicher Mitarbeiter, der rund um die Uhr mitdenkt. Unsere Kunden merken davon vor allem eins: stabile Sicherheit ohne Überraschungen.“
Mike Wolff, INTACT.COMPCO AG
Der Sensor übernimmt damit die Rolle eines digitalen Mitarbeiters: wachsam, zuverlässig und rund um die Uhr im Einsatz. Kritische Sicherheitslücken werden adressiert, bevor sie beim Kunden überhaupt zum Thema werden.
Perspektive der Endkunden: Sicherheit, Planbarkeit, Vertrauen
Auch für die Endkunden zahlt sich die Automatisierung deutlich aus – nicht nur technisch, sondern strategisch:
- Maximale Resilienz: Sicherheitslücken werden zeitnah geschlossen, die Firewall bleibt der verlässliche Schutzschild des Unternehmens.
- Compliance- und Audit-Sicherheit: Auf Wunsch liefern regelmäßige Reports den Nachweis eines aktuellen Sicherheitsniveaus – relevant für Audits, Versicherungen und Standards wie ISO 27001 oder NIS2.
- Keine bösen Überraschungen: Wartungsfenster lassen sich planbar umsetzen, statt unter Zeitdruck Notfall-Patches einzuspielen, die den Geschäftsbetrieb beeinträchtigen.
Fazit: Proaktive Sicherheit als gemeinsamer Gewinn
Was früher eine reaktive Pflichtaufgabe war, ist heute ein proaktives Sicherheitsmodell. Die Automatisierung entlastet das Systemhaus, stärkt die Kundenbindung und hebt die IT-Sicherheit auf ein neues Niveau.
Mit dem servereye-Sensor „Securepoint® Firewall Gesundheit“ wird die Firewall keine Black Box mehr, die nach der Installation in Vergessenheit gerät. Kunden investieren nicht nur in Technik – sondern in das gute Gefühl, dass ihr digitaler Türsteher jederzeit bestens ausgerüstet ist.
Noch kein Partner?
>> Hier << servereye 14 Tage kostenlos testen!

Ausgezeichnet ins neue Jahr 2026: servereye ist die Nr. 1 RMM-Plattform für MSPs & Reseller
Am 22. Januar durften wir bei den Channel Excellence Awards 2026 einen ganz besonderen Erfolg feiern:
Die servereye GmbH wurde in der Kategorie „Plattformen für MSPs & Reseller“ von rund 2.400 Systemhäusern aus dem Channel auf den 1. Platz gewählt. Zusätzlich haben wir uns in der Kategorie Software & SaaS den 2. Platz gesichert.
Die feierliche Preisverleihung fand unter dem Motto „Connect. Celebrate. Channel Excellence.“ im G.O.P. Varieté-Theater München statt – begleitet von exklusiven Markt-Insights, starken Show-Acts und intensivem Austausch mit führenden Köpfen der Channel-Branche.
Gelebte Partnerschaft auf Augenhöhe
Dieser Doppelerfolg ist für uns ein echter Meilenstein – und ein klarer Beweis dafür, dass unsere Lösungen, unser Service und unser Engagement im Channel gesehen und geschätzt werden.
„Die Platzierung bei den Channel Excellence Awards bestätigt unseren Anspruch, eine leistungsfähige und zugleich praxisnahe Plattform für MSPs und Reseller zu bieten. Besonders stolz sind wir darauf, dass diese Auszeichnung auf einer unabhängigen Bewertung basiert und damit das Vertrauen unserer Partner und unseren konsequenten Fokus auf den IT-Channel widerspiegelt.“
Stefan Klüner, Vertriebsleitung, servereye GmbH
Besonders stolz macht uns außerdem: Bereits 2025 konnten wir uns in der Kategorie Software den 1. Platz sichern.
Diese kontinuierliche Anerkennung zeigt uns, dass wir vieles richtig machen.
Dafür sagen wir Danke – an unser großartiges Team, unsere Partner und alle, die täglich auf servereye setzen.
Ein großes Dankeschön geht auch an ChannelPartner für das starke Event und die professionelle Organisation.
Wir feiern diesen Erfolg – und nehmen den Schwung direkt mit ins Jahr 2026. Danke für Euer Vertrauen. Wir freuen uns auf alles, was wir 2026 gemeinsam im Channel bewegen werden.
Noch kein Partner? Starte jetzt mit servereye!
Platz 1 bei Produktzufriedenheit, Support und Betreuung
Laut ChannelPartner haben uns rund 2.400 Systemhäuser in den Bereichen Produktzufriedenheit, Support und Betreuung bewertet – und uns damit zur besten RMM-Plattform für MSPs & Reseller 2026 gewählt. Oder anders gesagt: Deine Suche endet hier.
Wenn so viele IT-Dienstleister unabhängig bestätigen, dass Plattform, Service und Partnerschaft stimmen – warum noch weitersuchen?
Jetzt selbst überzeugen und zur Live-Demo für Interessenten anmelden:

Kennst Du schon unseren Veeam Backup & Replication Status Überprüfung Sensor?
Immer einen Schritt voraus: Intelligente Statusüberwachung für Veeam® Backup & Replication mit servereye
Backups sind das Sicherheitsnetz Deiner IT – aber was passiert, wenn dieses Netz unbemerkt reißt? Zwischen täglichen To-dos, komplexen Systemlandschaften und wachsenden Datenmengen bleibt oft wenig Zeit, jede einzelne Backup-Aufgabe im Blick zu behalten. Genau hier kommt servereye ins Spiel.
Mit unserem Statusüberwachungssensor für Veeam® Backup & Replication behältst Du Deine Backup-Welt jederzeit unter Kontrolle – vollautomatisch, zuverlässig und transparent. Keine mühsame manuelle Kontrolle, keine versteckten Ausfälle, keine bösen Überraschungen. Nur klare Infos, smarte Benachrichtigungen und das gute Gefühl, dass alles läuft.
Warum dieser Sensor ein echter Gamechanger ist
Der Sensor überwacht alle eingerichteten Veeam-Tasks – und zwar nicht nur oberflächlich. Er erkennt Fehler, analysiert die Ursachen und informiert Dich rechtzeitig. Für Dich bedeutet das: weniger Stress, mehr Überblick und maximale Ausfallsicherheit.
Deine Vorteile auf einen Blick:
- Überwachung aller Jobs – oder nur der ausgewählten
Du entscheidest, was relevant ist. Der Sensor übernimmt den Rest. - Verständliche Fehleranalysen statt kryptischer Meldungen
Du erhältst klare Informationen, mit denen Du sofort etwas anfangen kannst. - Erkennung von Auffälligkeiten in Joblaufzeiten
Läuft ein Job plötzlich deutlich kürzer oder länger, wirst Du gewarnt – oft ein Hinweis auf versteckte Probleme. - Spezial- und Health-Jobs inklusive
Egal ob Linux Agent Jobs, SOBR Tiering oder Health Jobs ab Veeam v12: Der Sensor hat alles im Blick. - Behalte Deine Lizenzen im Griff
Du wirst frühzeitig erinnert, bevor Backup- oder Supportlizenzen auslaufen. - Integrierte Ransomware Detection
Erkennt Veeam verdächtige Aktivitäten, schlägt auch servereye Alarm. - Updates im Blick
Stehen Updates an, erfährst Du es sofort. - Backup-Frequenz überwachen
Du bestimmst, nach wie vielen Tagen ohne Backup Alarm ausgelöst wird. - Tape-Sicherungen im Fokus
Auch 0-Byte-Sicherungen werden erkannt – ein häufiger, leicht übersehbarer Fehler.
Flexible Einstellungen für Deine Anforderungen
Der Sensor lässt sich exakt an Deine Umgebung anpassen. Hier ein paar Beispiele:
- Windows- oder eigene Datenbankauthentifizierung
- Ignorieren bestimmter Warnungen, die in der Praxis irrelevant sind
- Schwellwerte für Abweichungen oder Lizenzlaufzeiten
- Entscheidung, ob deaktivierte Jobs als Fehler gelten sollen
- Optionales Ignorieren bestimmter typischer Copy-Job-Meldungen
Du bestimmst, wie feinfühlig und in welchem Detailgrad überwacht wird.
Warum diese Überwachung so wichtig ist
Ein Backup ist nur dann ein Backup, wenn es auch funktioniert. Unternehmen verlassen sich darauf, dass ihre Daten jederzeit wiederherstellbar sind. Oft scheitert eine Wiederherstellung jedoch nicht an der Technik, sondern daran, dass Fehler zu spät oder gar nicht bemerkt wurden.
Mit dem Statusüberwachungssensor von servereye stellst Du sicher, dass Du rechtzeitig informiert wirst – bevor ein Problem zum echten Risiko wird.
Erfahrungen aus der Praxis – direkt vom Partner
In folgendem kurzen Partner-Interview berichtet unser Partner Vimopro GmbH, wie der Sensor seinen Arbeitsalltag erleichtert, Fehler schneller gefunden werden und Kunden spürbar profitieren. Hier bekommst Du praxisnahe Einblicke statt nur Technik-Infos.
Fazit: Mehr Sicherheit, weniger Aufwand, volle Kontrolle
Der servereye Sensor für Veeam® Backup & Replication ist weit mehr als ein Monitoring-Tool. Er ist Dein intelligenter Begleiter, der Backup-Prozesse schützt, Risiken minimiert und Dir wertvolle Zeit spart.
Wenn Du Deine Backup-Infrastruktur smarter, sicherer und entspannter managen willst, führt an diesem Sensor kein Weg vorbei.
Noch kein Partner?
>> Hier << servereye 14 Tage kostenlos testen!

Smart Updates in servereye: Die einfachste Lösung für aktuelle Windows-Systeme
Mit dem aktuellen H2/25-Update des servereye Clients setzen wir einen neuen Standard im Update-Management: Smart Updates.
Was bisher Zeit kostete, komplex war oder mühsam manuell gepflegt werden musste, wird damit zum nahtlosen, automatisierten Prozess.
servereye <Smart Updates> sorgt zuverlässig dafür, dass Deine Windows-Systeme immer auf dem neuesten Stand sind – vom kleinen Patch bis zum vollständigen Betriebssystem-Upgrade. Du definierst die Strategie, servereye übernimmt die Umsetzung.
Smart Updates wurde mit einem klaren Ziel entwickelt: Dir maximale Kontrolle zu geben, ohne Deinen Arbeitsalltag zu belasten. Das Update-Management wird damit nicht nur einfacher, sondern deutlich professioneller.
Zukunftssichere Upgrade-Strategien: Ob Windows 10 zu Windows 11 oder der nächste größere Versionssprung: Smart Updates erledigt das für Dich – zuverlässig und planbar.
Intuitive Konfiguration: Über die Gruppeneinstellungen legst Du fest, wie weit Deine Systeme automatisch aktualisiert werden. Schnell, übersichtlich und ohne technische Hürden.
Struktur, die sofort Orientierung schafft: Microsoft-Updates und Third-Party-Updates sind klar getrennt. So findest Du genau das, was Du brauchst – ohne langes Suchen.
Vier Update-Stufen – volle Flexibilität für Deine Infrastruktur
Smart Updates bietet Dir vier präzise definierte Optionen, die sich perfekt an Deine Update-Strategie anpassen lassen:
- Windows Betriebssystem Upgrade: Die umfassendste Lösung: komplette OS-Upgrades, Funktionsupdates und Patches. Ideal, wenn Systeme jederzeit zukunftsbereit bleiben sollen.
- Windows Funktionsupdate: Für alle, die aktuelle Features möchten, ohne direkt das gesamte Betriebssystem zu wechseln.
- Windows Patches: Maximum an Sicherheit bei minimalen Veränderungen. Perfekt für stabile Umgebungen.
- Deaktiviert: Wenn Du Updates vollständig manuell verwalten möchtest.

Klar getrennte Kategorien für maximale Übersicht
Damit Du Updates noch gezielter steuern kannst, haben wir die Inhalte logisch in zwei Kategorien gegliedert:
Microsoft: Mit Komponenten wie .NET Framework, Edge und weiteren Microsoft-Produkten.
Third-Party: Mit Programmen wie 7-Zip, Adobe, Chrome, Firefox, FileZilla und zahlreichen weiteren Anwendungen.
Das macht die Verwaltung schneller und deutlich transparenter.
Bereit für den nächsten Schritt im Update-Management?
Mit dem H2/25-Update des servereye Clients steht Dir servereye <Smart Updates> zur Verfügung.
Du wählst die gewünschte Update-Stufe – servereye kümmert sich automatisch um den Rest. Stabil, nachvollziehbar und ohne Unterbrechung Deiner Arbeitsabläufe.
Smart Updates ist ein großer Schritt hin zu mehr Sicherheit, weniger Aufwand und einer klar strukturierten IT-Umgebung. Wenn Du Fragen hast oder Feedback geben möchtest, freuen wir uns jederzeit über den Austausch.
Noch kein Partner?
>> Hier << servereye 14 Tage kostenlos testen!

Managed Deploy: Softwareverteilung einfach, flexibel, automatisiert
Software zentral verteilen, automatisch aktualisieren und tausende Systeme effizient verwalten – servereye <Managed Deploy> macht genau das möglich. Ob Sicherheitsupdates, neue Software oder das Entfernen unerwünschter Programme: Unser neues Modul Managed Deploy Softwareverteilung unterstützt Systemhäuser dabei, ihre Kunden zuverlässig, sicher und effizient zu betreuen.
Herausforderungen für Systemhäuser
Softwareverteilung ist oft komplex: Unterschiedliche Kunden, individuelle IT-Infrastrukturen und branchenspezifische Software machen den Alltag anspruchsvoll. Zeitdruck, Fehlerbehebung beim Kunden vor Ort und unzufriedene Anwender erhöhen den Aufwand zusätzlich. servereye <Managed Deploy> nimmt diese Hürden ab, automatisiert Prozesse und schafft Transparenz.
Flexibilität & Übersicht
Mit servereye <Managed Deploy> lassen sich Systeme individuell gruppieren – zum Beispiel nach Standort, Funktion oder Sicherheitslevel. Software kann in App-Sammlungen thematisch oder funktional organisiert werden, etwa für:
- Basis- und Sicherheitspakete für neue Rechner
- Büro- oder Entwicklertools für bestimmte Arbeitsbereiche
- das Entfernen von unerwünschter Software, Spielen oder Sicherheitsrisiken
Ein großer Vorteil: App-Sammlungen und Systemgruppen lassen sich wiederverwenden, wodurch doppelte Arbeit vermieden wird.
Automatisierung, Transparenz und Kontrolle
Die Softwareverteilung startet mit wenigen Klicks. servereye <Managed Deploy> prüft Zielsysteme, aktualisiert, installiert oder entfernt Softwarepakete und liefert klare Statusmeldungen sowie Logfiles. Egal ob 20 oder 2.000 Systeme – die Prozesse laufen zuverlässig und automatisiert. Der Anwender definiert lediglich den gewünschten Soll-Zustand – etwa „halte die Apps in dieser App-Sammlung stets aktuell“. Ab dann überprüft Managed Deploy regelmäßig alle zugeordneten Systeme und führt automatisch alle notwendigen Schritte durch.
Geführte Assistenten erleichtern den Einstieg, während die kontextsensitive Hilfefunktion direkt passende Knowledge-Base-Artikel anzeigt. So können auch komplexe Verteilungen ohne Spezialwissen geplant und umgesetzt werden.
Sicher & DSGVO-konform
servereye <Managed Deploy> speichert alle Daten in deutschen Rechenzentren, vollständig DSGVO-konform und regional. Permanente Updates halten Software aktuell und minimieren Sicherheitsrisiken. Unerwünschte Software wird automatisch entfernt, Schatten-IT vermieden.
Die öffentliche Beta-Phase ist gestartet – Jetzt testen!
- Kostenfrei: Während der Beta-Phase fallen keine Gebühren an. Da der Start der Produktiv-Phase noch nicht genau feststeht: Mindestens bis zum 31.01.2026 wird die Nutzung kostenlos bleiben.
- Funktional: Alle grundlegenden Features sind bereits verfügbar; weitere werden während der Beta-Phase kontinuierlich ergänzt.
- Start: 24.11.2025, 11.00 Uhr.
- Dauer: Vor der Umstellung auf den Produktivbetrieb wird selbstverständlich rechtzeitig informiert – ein konkretes Datum steht noch nicht fest.
- Integriert: Um den Einstieg so einfach wie möglich zu gestalten, ist servereye <Managed Deploy> bereits im Produktiv-OCC integriert.
- Webcast: Am 21.11.2025, 13.30-14.00 Uhr haben wir die Nutzung von Managed Deploy live präsentiert und alle Fragen zur kurz danach beginnenden offenen Beta-Phase beantwortet – Hier geht’s zur Aufzeichnung!
Mit servereye <Managed Deploy> gewinnen Systemhäuser wertvolle Zeit, reduzieren Fehlerquellen und steigern die Zufriedenheit ihrer Kunden – ein echter Mehrwert für den IT-Alltag.
Noch kein Partner?
>> Hier << servereye 14 Tage kostenlos testen!

Fast Contact KI von servereye: einfache, sichere KI für jedermann
Künstliche Intelligenz verändert den IT-Service – doch oft bleibt sie komplex oder datenschutzkritisch. Mit der neuen Fast Contact KI (Helpdesk Software) von servereye wird KI endlich einfach, sicher und für jedermann nutzbar. Sie integriert moderne KI-Funktion direkt in Deinen Arbeitsablauf – ohne Cloud, ohne Schulungsaufwand und vollständig DSGVO-konform.
Egal ob IT-Dienstleister, MSP oder Endanwender: Sobald servereye <Fast Contact> installiert ist, kannst Du die Fast Contact KI sofort einsetzen. Damit wird Künstliche Intelligenz nicht nur ein Werkzeug für Spezialisten, sondern ein alltäglicher Helfer in der Kommunikation, Textverarbeitung und Serviceorganisation.
Schnell, strukturiert, intelligent: Support mit Fast Contact
servereye <Fast Contact> ist bereits das bewährte Tool, um schnell und zuverlässig Endanwender zu informieren. Nachrichten erscheinen sofort auf dem Client, Rückmeldungen und Umfragen lassen sich direkt erfassen, und Workflows beschleunigen Serviceprozesse.
Es sorgt dafür, dass Support-Tickets über vordefinierbare Formulare schnell, strukturiert und mit allen wichtigen Systeminfos erfasst werden – ganz ohne lästige Rückfragen. Dank flexibler Formulare lässt sich der Prozess nahtlos an individuelle Anforderungen anpassen – bis hin zu automatisierten Aktionen und Live-Systemeinblicken. So wird Support nicht nur einfacher, sondern auch ein gutes Stück smarter.
KI direkt im Client – lokal, schnell und datenschutzkonform
Mit der servereye <Fast Contact> KI wird Kommunikation jetzt noch intelligenter. Die Texte werden sicher in der Cloud verarbeitet – ohne Speicherung oder Nutzung zu Trainingszwecken. So profitieren Anwender von schnellen, präzisen Antworten, bei gleichzeitig voller Datensicherheit und Vertraulichkeit. Damit bleibt alles sicher, vertraulich und DSGVO-konform – betrieben in saarländischen Rechenzentren.
Das Besondere: Die KI kann zentral für alle Benutzer eines Kunden vom Systemhaus gesteuert und konfiguriert werden. Dadurch steht sie allen Anwendern gleichermaßen zur Verfügung – nicht nur Administratoren oder IT-Profis, sondern auch Endnutzer können sie intuitiv bedienen und sofort davon profitieren – ganz ohne technische Hürden.
KI im Alltag – produktiver arbeiten mit wenigen Klicks
Die Fast Contact KI unterstützt Dich bei allen textbasierten Aufgaben im Arbeitsalltag. Sie optimiert Inhalte automatisch, formuliert verständlich und professionell und hilft, E-Mails oder Dokumente in Sekunden zu erstellen.
Ob Angebotsvorlage, Support-Antwort oder technische Erklärung – die KI bereitet Texte klar, kundenorientiert und fehlerfrei auf. Auch Übersetzungen oder kreative Textideen sind mit einem Tastendruck möglich. Über STRG + C + C lässt sich die KI aus jeder Anwendung heraus aktivieren – direkt dort, wo Du arbeitest.
Damit wird künstliche Intelligenz zum natürlichen Bestandteil des Arbeitsalltags – eine echte KI für jedermann, einfach nutzbar auf jedem Arbeitsplatz, auf dem Fast Contact läuft.
Schnell einsetzbar – perfekt für MSPs und Endkunden
Für Systemhäuser und MSPs bietet die servereye <Fast Contact> KI einen direkten Mehrwert: Sie lässt sich mit wenigen Klicks aktivieren, individuell anpassen und in kürzester Zeit über die Aufgabenplanung ausrollen. Ein Praxisbeispiel zeigt, dass ein Systemhaus die KI innerhalb nur eines Tages für über 1.000 Benutzer bereitgestellt hat. Fast Contact KI ist sofort einsatzbereit, erfordert keine Schulung und bietet volle Kontrolle über Daten und Konfiguration.
Jetzt starten: Kostenloser Zeitraum der Fast Contact KI verlängert
Wegen der hohen Nachfrage verlängert servereye den kostenlosen Zeitraum der Einstiegsvariante von Fast Contact KI bis zum 31. Dezember 2025. So kannst Du direkt in Kundengespräche starten und Deinen Kunden einen sicheren, günstigen und schnellen Einstieg in die KI-Welt ermöglichen – inklusive neuer Chancen auf wiederkehrende Einnahmen durch Managed Service KI.
Eine detaillierte Schritt-für-Schritt-Anleitung zur KI-Integration findest Du in folgendem Knowledge Base Artikel: >> Fast Contact – KI-Integration <<
Live erleben – die Fast Contact KI in Aktion
Erlebe die servereye <Fast Contact> KI live: servereye zeigt Dir in einer kostenlosen Live-Demo, wie einfach die Integration funktioniert, welche Vorteile sie bietet und wie sowohl MSPs als auch Endanwender im Alltag profitieren.
Fazit
Mit der Fast Contact KI von servereye wird Künstliche Intelligenz einfach, lokal und sicher nutzbar – für IT-Teams, MSPs und Endanwender gleichermaßen. Sie beschleunigt Kommunikation, optimiert Texte und vereinfacht tägliche Abläufe. Eine KI für jedermann, die sich nahtlos in den IT- Alltag integriert und zeigt, wie moderne Technologie wirklich unterstützen kann – statt zu überfordern.
Noch kein Partner?
>> Hier << servereye 14 Tage kostenlos testen!

Neues Inventarisierungs-Dashboard – mehr Überblick, weniger Aufwand!
Mit dem neuen servereye Inventarisierungs-Dashboard behältst Du ab sofort den kompletten Überblick über alle Kundensysteme – übersichtlich, farblich gegliedert und sofort verständlich.

Du kannst mit nur einem Klick in die Detailansicht eines ausgewählten Systems springen. Dort siehst Du alle relevanten Fakten auf Systemebene – perfekt, um gezielt Entscheidungen zu treffen.

Smarte Filterung für noch schnellere Analysen
Die direkt in den Diagrammen durchführbare Filterung macht die Bedienung besonders intuitiv und effizient. So kannst Du Daten in Echtzeit auswerten, ohne umständlich zwischen Menüs zu wechseln.
Das neue Dashboard unterstützt Dich bei:
- Lifecycle-Management: Sieh auf einen Blick, wann Systeme erneuert werden sollten.
- Risikomanagement: Erkenne frühzeitig Schwachstellen und verhindere Ausfälle.
- Investitionsplanung: Belege Entscheidungen mit echten, nachvollziehbaren Fakten.
Exportieren, drucken, präsentieren
Beide Dashboards lassen sich mit einem Klick exportieren oder drucken. So kannst Du Deinem Kunden ein übersichtliches Dokument übergeben, das klar zeigt, warum eine Investition in neue Hardware sinnvoll ist – datenbasiert und nachvollziehbar.
Entdecke jetzt das neue Inventarisierungs-Dashboard und mach Deine Kundenberatung noch einfacher, schneller und fundierter!
Noch kein Partner?
>> Hier << servereye 14 Tage kostenlos testen!